AIエージェントの信頼構築
Docker が Sandboxes を発表、各コーディングエージェントに独立した microVM とカーネルを提供し、ホストを分離してファイル、ネットワーク、シークレットへのアクセスを制限。
日本語
コピー
公開日 2026年9月24日
コーディング agent はコードを書くだけではない。依存関係をインストールし、ネットワークにアクセスし、認証情報を使い、私たちが別の作業に移った後も動き続ける。agent が実際に仕事をこなすにはアクセス権が要る。だが権限が大きくなるほど、一度のミスの影響も大きくなる。難しいのは、agent にもっと自由を与えるのに十分な信頼をシステム内に築きつつ、何にでも触れられる状態にはしないことだ。
WeAreDevelopers North America で、Docker プレジデントの Mark Cavage が Docker の答えを示した。各 agent に堅牢な境界を引き、その実行環境と権限を再現可能にし、作業を適切な場所——開発者のノート PC からクラウドまで——で動かす。それが答えだ。
30 分のなかで Mark は、agent がコンテナの制約を越えたときに何が起きるかを実演し、Docker Sandboxes がどうより強い境界を築くかを示した。そこからさらに、ノート PC の外で動き続ける必要のある作業にクラウドの計算資源を提供する Kits へと土台を広げ、開発者が agent を安全に使うための新しい提携も発表した。
agent はワークロードではなく行為者
コンテナはアプリケーションを隔離するために生まれた。agent はもっと多くのことをする。判断を下し、周囲のシステムに働きかける。だから境界は、agent が触れうる環境まで広げなければならない。
Mark のステージでのデモがそれを示していた。コンテナ自体は設計どおりに動く。agent に必要なのは、その実行環境全体の囲い込みだ。Docker Sandboxes がその囲い込みを提供する。各 agent は独立した microVM とカーネルを持ち、開発者のホスト環境から切り離される。
開発者はタスクに合った agent、モデル、ツールを選び、ファイル、ネットワーク、シークレットへのサンドボックスのアクセス権限を定義する。これらのポリシーは agent の管理下にはない。サンドボックスとポリシーが揃って、自律的な作業のための信頼できる環境を作り出す。
Docker Sandboxes は無料のスタンドアロン CLI として提供が始まっており、開発者は既存の agent ワークフローに、より強い隔離を持ち込める。
agent とその権限を再現可能にする
明確な境界は agent に安全な作業空間を与える。開発者にはさらに、何を動かし、それが何にアクセスできるかを定義するための、繰り返し使える手段が要る。
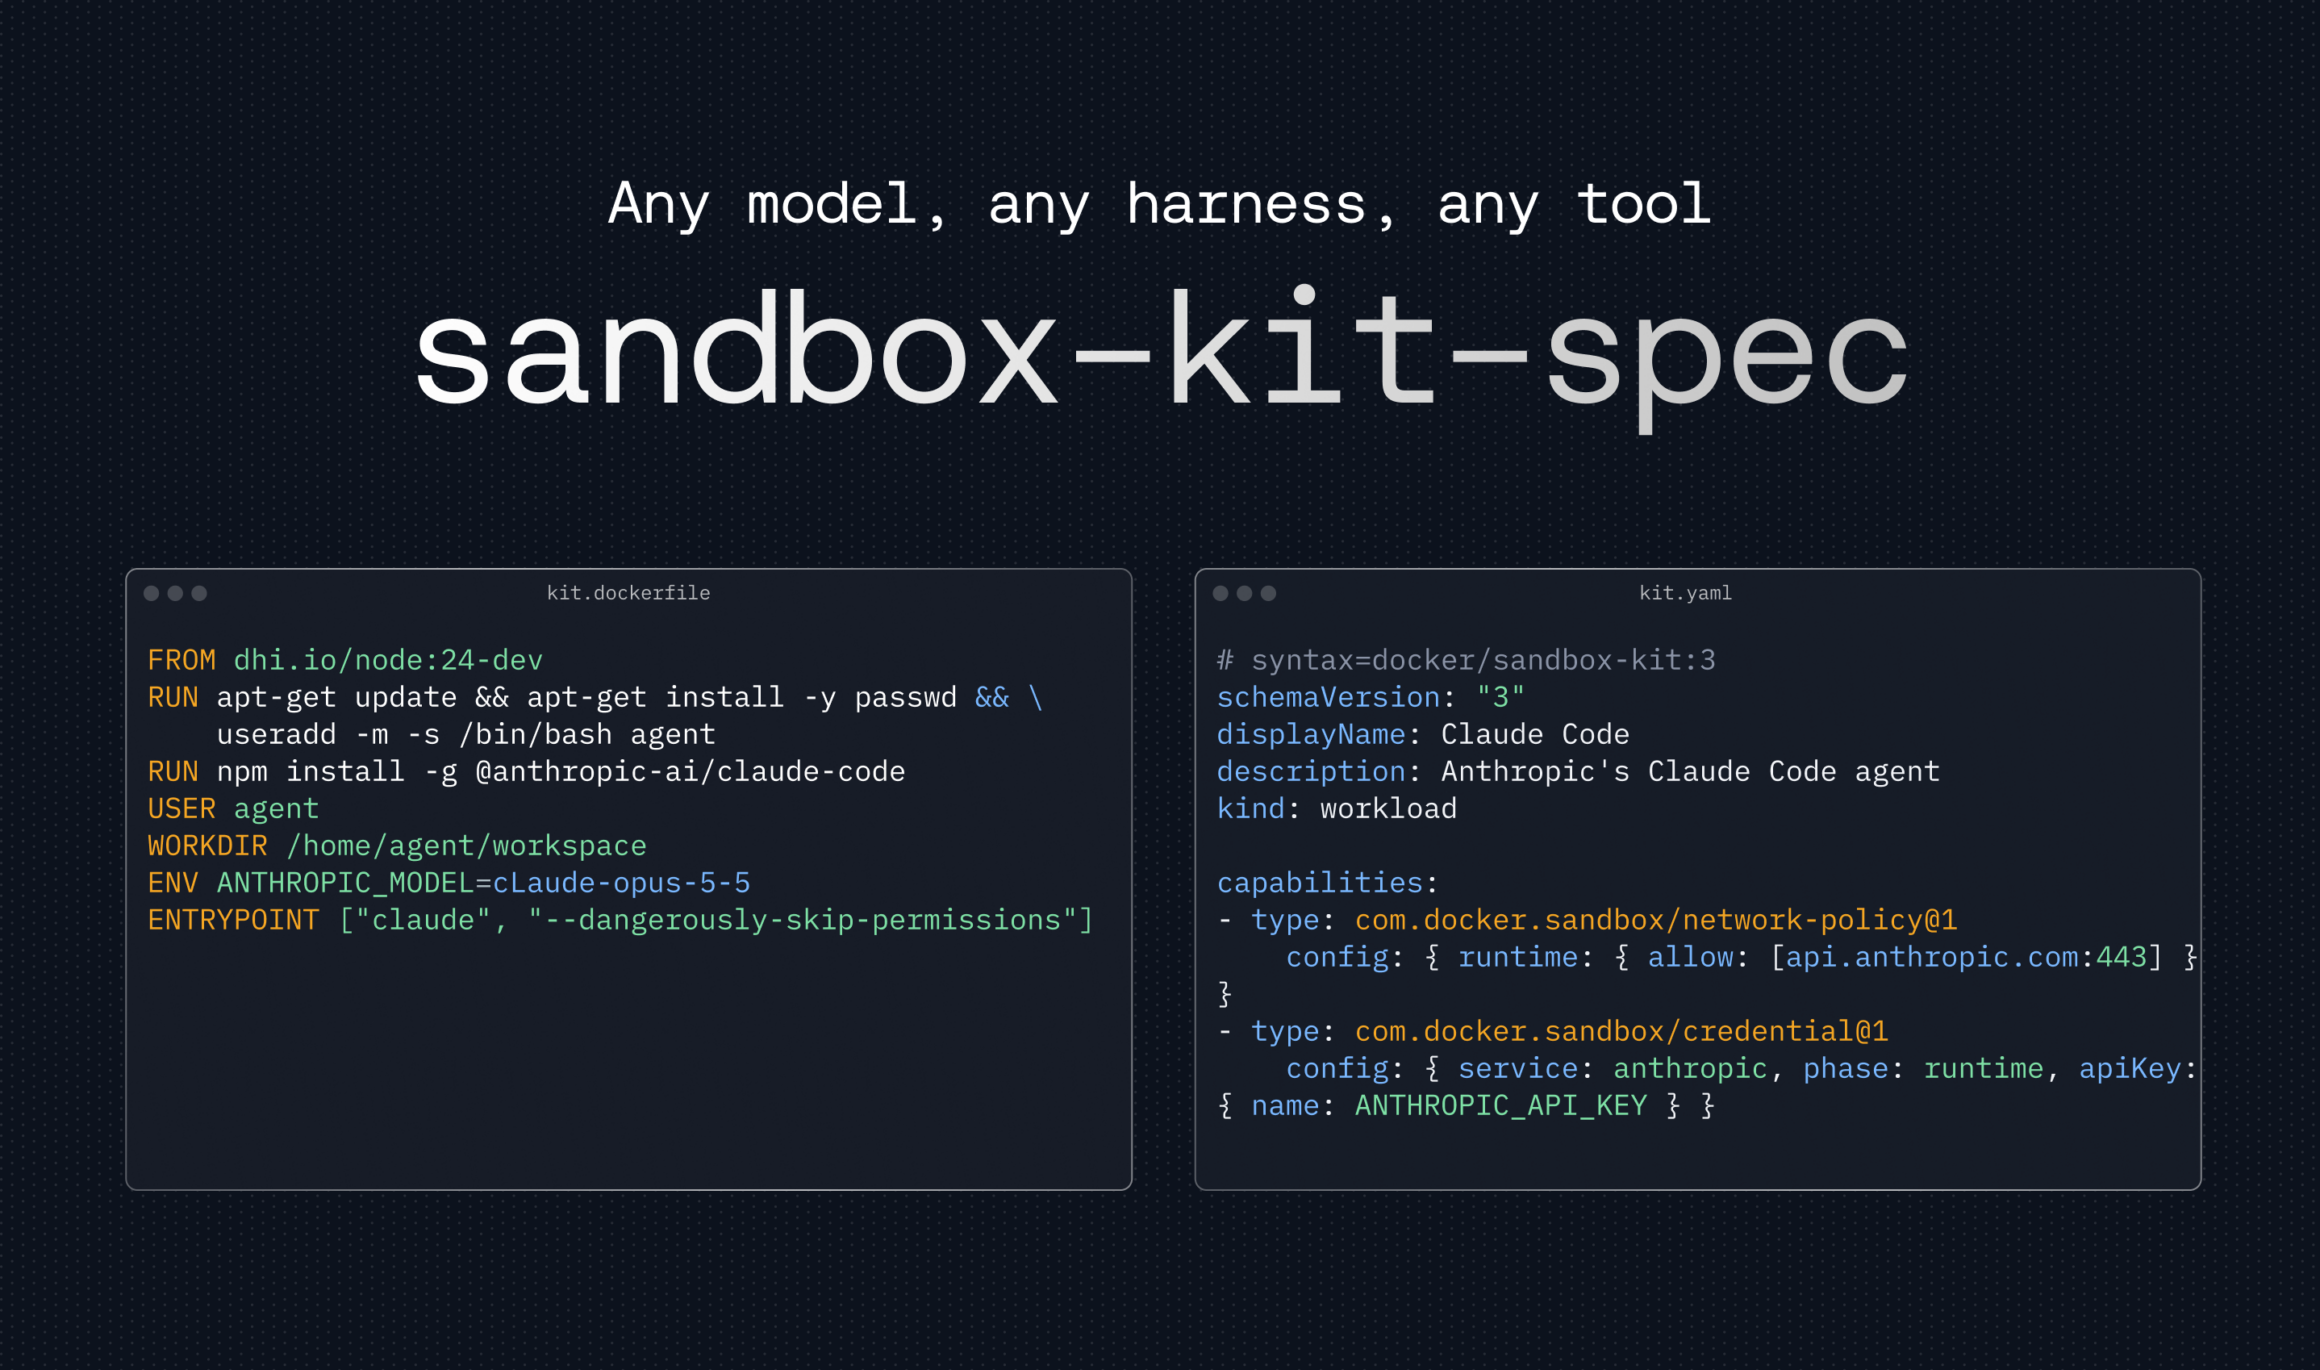
基調講演で Mark は次世代の Docker Sandbox Kits を発表した。標準の OCI イメージとしてビルドされるようになり、エコシステムのパートナーを仕様策定に招き入れ、Docker はこれを中立なガバナンスへと進めようとしている。
Docker Sandbox Kits は、agent、そのツール、そしてサンドボックスがアクセスできる範囲のルールを、バージョン付きで共有可能な一つの成果物にまとめる。開発者は既存のコンテナイメージのワークフローで Kit を共有でき、agent の権限の変更は常に可視化され、レビューできる。
これは agent エコシステムに共通の土台を与えるもので、オープン標準の上に成り立っている。
Dockerfile はソフトウェアを再現可能にする。Kit は権限を再現可能にする
ノート PC で始め、クラウドで終える
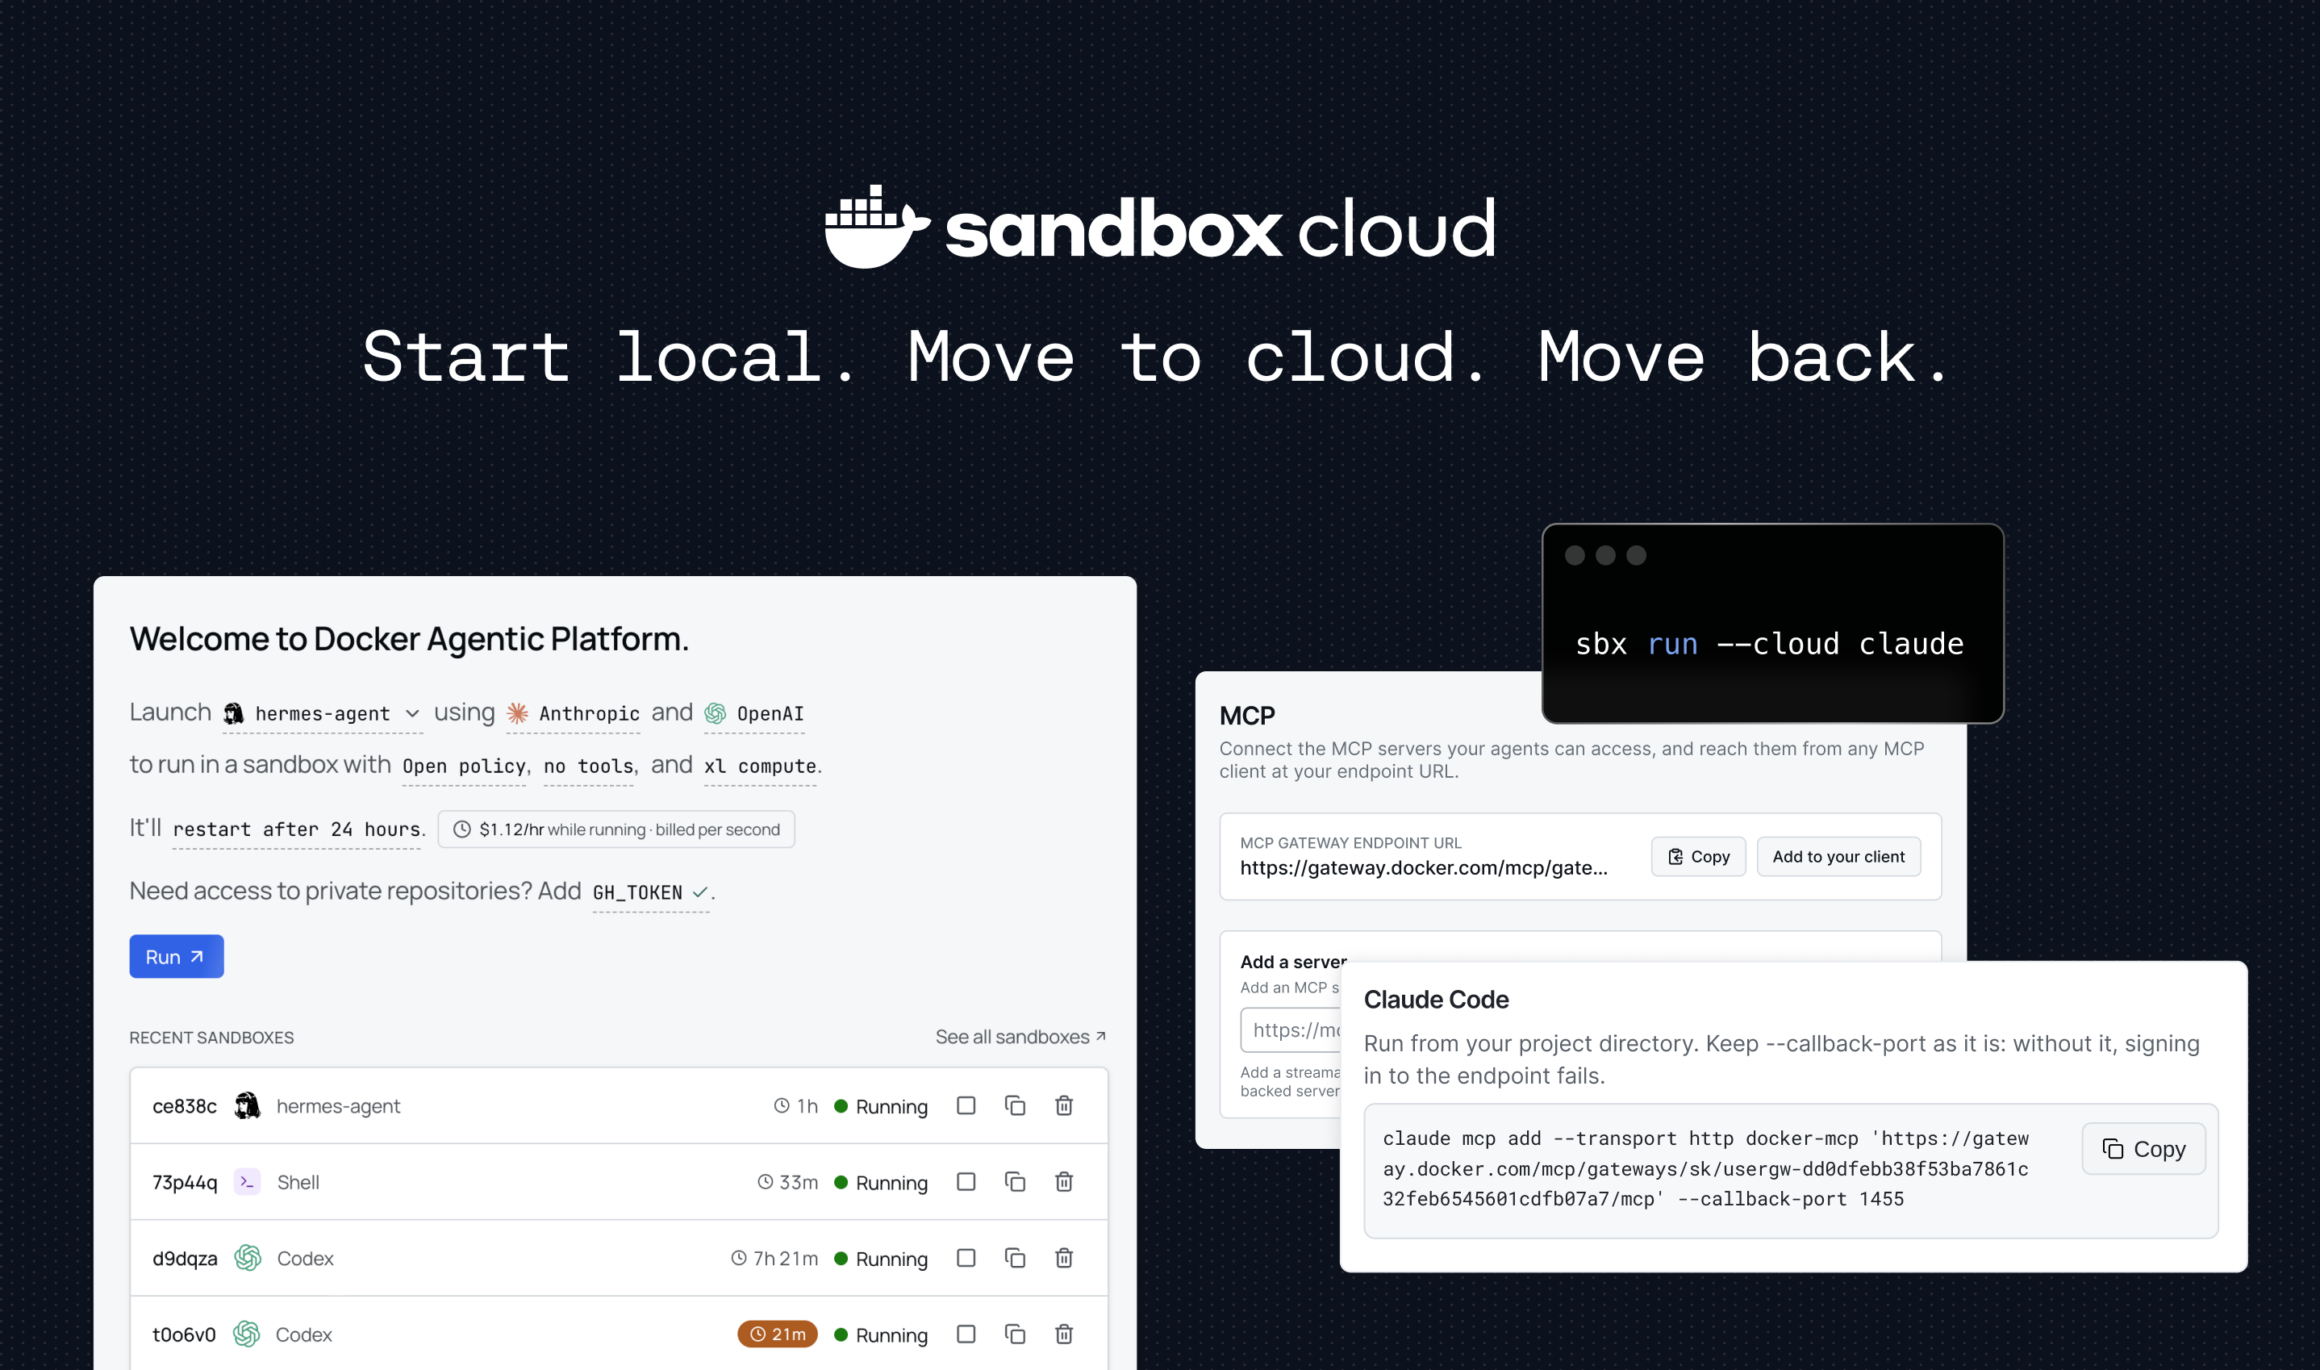
agent のタスクのなかには、最初から最後まで開発者のノート PC で完結するものもある。実行時間が長い作業や並列化が必要な作業には、開発者が離席した後も使える計算資源が要る。基調講演で Mark は Docker Cloud Sandboxes を発表し、ノート PC と同じ microVM ベースの隔離を、Docker がホストするクラウドの計算資源上に持ち込んだ。
使い慣れた sbx ワークフローをそのままに、開発者はローカルで起動し、コマンド一つで作業をクラウドへ移し、ノート PC を閉じてもタスクは動き続ける。自分でインフラを用意したり保守したりせずに、タスクを並列実行することもできる。
Docker Cloud Sandboxes は従量課金制で利用できる。
信頼を軸にしたエコシステム
開かれた agent エコシステムには両方が要る。開発者にとっての選択肢と、業界全体が依拠できる共通標準だ。
Nous Research は Mark と同じステージに立ち、Hermes がファーストクラスの Kit として Docker Sandboxes 上で動く様子を披露した。このデモは、選択が実践でどう機能するかを示していた。サードパーティの agent を汎用環境にパッケージし、基盤となる隔離と制御は Docker が担う。開発者は、信頼できる実行層を一から作り直すことなく、自分の作業に最適な agent を選べる。
選択は、より広いエコシステムが共通標準を採用できるかどうかにもかかっている。Docker は Kits 仕様を Cloud Native Computing Foundation(CNCF)に提出することを約束した。CNCF はクラウドネイティブコンピューティング分野のオープンでベンダー中立なハブだ。
「標準があれば、エコシステムは断片化せずに速く進める。それを誰よりもよく知る企業は少ない。Docker は OCI や CNCF などに関わってきた。Sandbox Kits を標準的な OCI イメージとして提供することで、Docker は AI agent とそのツール、ガードレールを単一の成果物にまとめる、オープンで再現可能な方法を業界に示した。OCI はクラウドネイティブエコシステムの土台であり、OCI の上に築かれた agent 標準はエコシステム全体に一気に届く。クラウドネイティブコミュニティは Docker と協力し、この取り組みを中立的なガバナンスの下に置くことを楽しみにしている」
Chris Aniszczyk CNCF 最高技術責任者
これらのパートナー企業がそろって示しているのは、オープンな agent エコシステムの姿だ。agent 層には選択肢があり、agent の環境と権限をパッケージ化するフォーマットは共有されている。agent がローカルで動くかクラウドで動くかに関わらず、Docker はその下層で信頼できる基盤を提供する。
信頼は agent を囲むシステムから生まれる
Mark の基調講演で発表されたこれらを合わせて見ると、ひとつのシステムが見えてくる。Sandbox は確実な境界を提供する。Kits は agent の環境と権限を再現可能にする。Cloud Sandboxes は同じ信頼モデルを、持続的なクラウドの能力へと広げる。
これにより開発者は自分の agent を自由に選べるようになり、自律性が増す一方で、agent が何にアクセスし、何を変更できるかは引き続き制御できる。
agent がより大きなタスクを担うようになるほど、その周囲のインフラは重要になる。Docker は信頼できる基盤を提供し、agent がローカルで作業しクラウドでスケールできるようにする。最終的に何を届けるかを決めるのは、常に開発者だ。
Cloud Sandboxes を試してみませんか?
期間限定で、新規アカウントは250 ドルのコンピューティングクレジットを受け取って始められます。
見る、試す、作る
- ローカルで始める:Docker Sandbox で agent を動かす
- クラウドへ広げる:発表を読んで Docker Cloud Sandboxes を使い始める
- Kits で作る:技術的な詳細解説を読み、オープンな kit 仕様を探る。
Docker シニアプロダクトマーケティングマネージャー
Docker のシニアプロダクトマーケティングマネージャーとして、Deanna Sparks は複雑な技術を明快なストーリーに変え、開発者の採用、ビジネスの成長、顧客価値を推進することを得意としている。
目次
- [2026年9月24日
AI agent への信頼を築く | Docker の WeAreDevelopers 基調講演
Docker の WeAreDevelopers 基調講演では、Sandboxes、Kits、Cloud Sandboxes が AI agent に強力な分離と再現可能な権限をどう提供するかを示した。
Deanna Sparks
今すぐ読む](https://www.docker.com/blog/manufacturing-trust-for-ai-agents-keynote/)
- [2026年9月24日
Dockerfile から Kit へ:Docker Sandboxes Kit 仕様
Docker の Sandbox Kit Specification v3 は、AI agent のネットワークルール、認証情報、ボリュームを、通常のバージョン固定可能な OCI イメージひとつにまとめる。
Christian Dupuis
今すぐ読む](https://www.docker.com/blog/docker-sandbox-kit-spec/)
- [2026年9月24日
Docker と CNCF が agent 権限のオープン仕様を共同で策定
Docker はオープンソースの Sandbox Kit Spec を CNCF に委ね、AI agent の権限を OCI ベースの中立でベンダー非依存な標準にする。

Eli Aleyner
と
Srini Sekaran
今すぐ読む](https://www.docker.com/blog/docker-sandbox-kit-spec-cncf/)