为AI代理构建信任
Docker 推出 Sandboxes,为每个编码 agent 提供独立 microVM 与内核,隔离宿主机并限制文件、网络和密钥访问。
中文
复制
编码 agent 不只是写代码。它们会安装依赖、访问网络、使用凭证,而且在我们转去做别的事情之后还在继续干活。agent 需要访问权限才能真正完成工作。但权限越大,一次失误造成的影响也越大。难点在于:如何在系统里建立起足够的信任,让 agent 获得更多自由,同时又不至于让它们什么都能碰。
在 WeAreDevelopers North America 上,Docker 总裁 Mark Cavage 给出了 Docker 的答案:给每个 agent 划出牢固的边界,让它的运行环境和权限可复现,并让工作在合适的地方运行——从开发者的笔记本到云端。
在 30 分钟里,Mark 演示了当 agent 越过容器的限制时会发生什么,以及 Docker Sandboxes 如何建立更强的边界。随后他把这一基础延伸到 Kits——为那些需要在笔记本之外持续运行的工作提供云端算力——以及帮助开发者安全使用 agent 的新合作。
agent 是行动者,不是工作负载
容器是为隔离应用而生的。agent 做得更多。它们会做决策,并对周围的系统采取行动,所以边界必须扩展到它们能够触及的环境。
Mark 在台上的演示说明了这一点。容器本身按设计正常工作。agent 需要的是对它整个运行环境的围堵。Docker Sandboxes 提供了这种围堵。每个 agent 都拥有自己独立的 microVM 和内核,与开发者的宿主机环境隔开。
开发者可以选择适合任务的 agent、模型和工具,然后定义沙箱对文件、网络和密钥的访问权限。这些策略不受 agent 控制。沙箱加上策略,共同为自主工作构建出一个可信环境。
Docker Sandboxes 现已通过免费的独立 CLI 提供,开发者可以为自己现有的 agent 工作流带来更强的隔离。
让 agent 及其权限可复现
清晰的边界为 agent 提供了安全的工作空间。开发者还需要一种可重复的方式,来定义运行什么、以及它能访问什么。
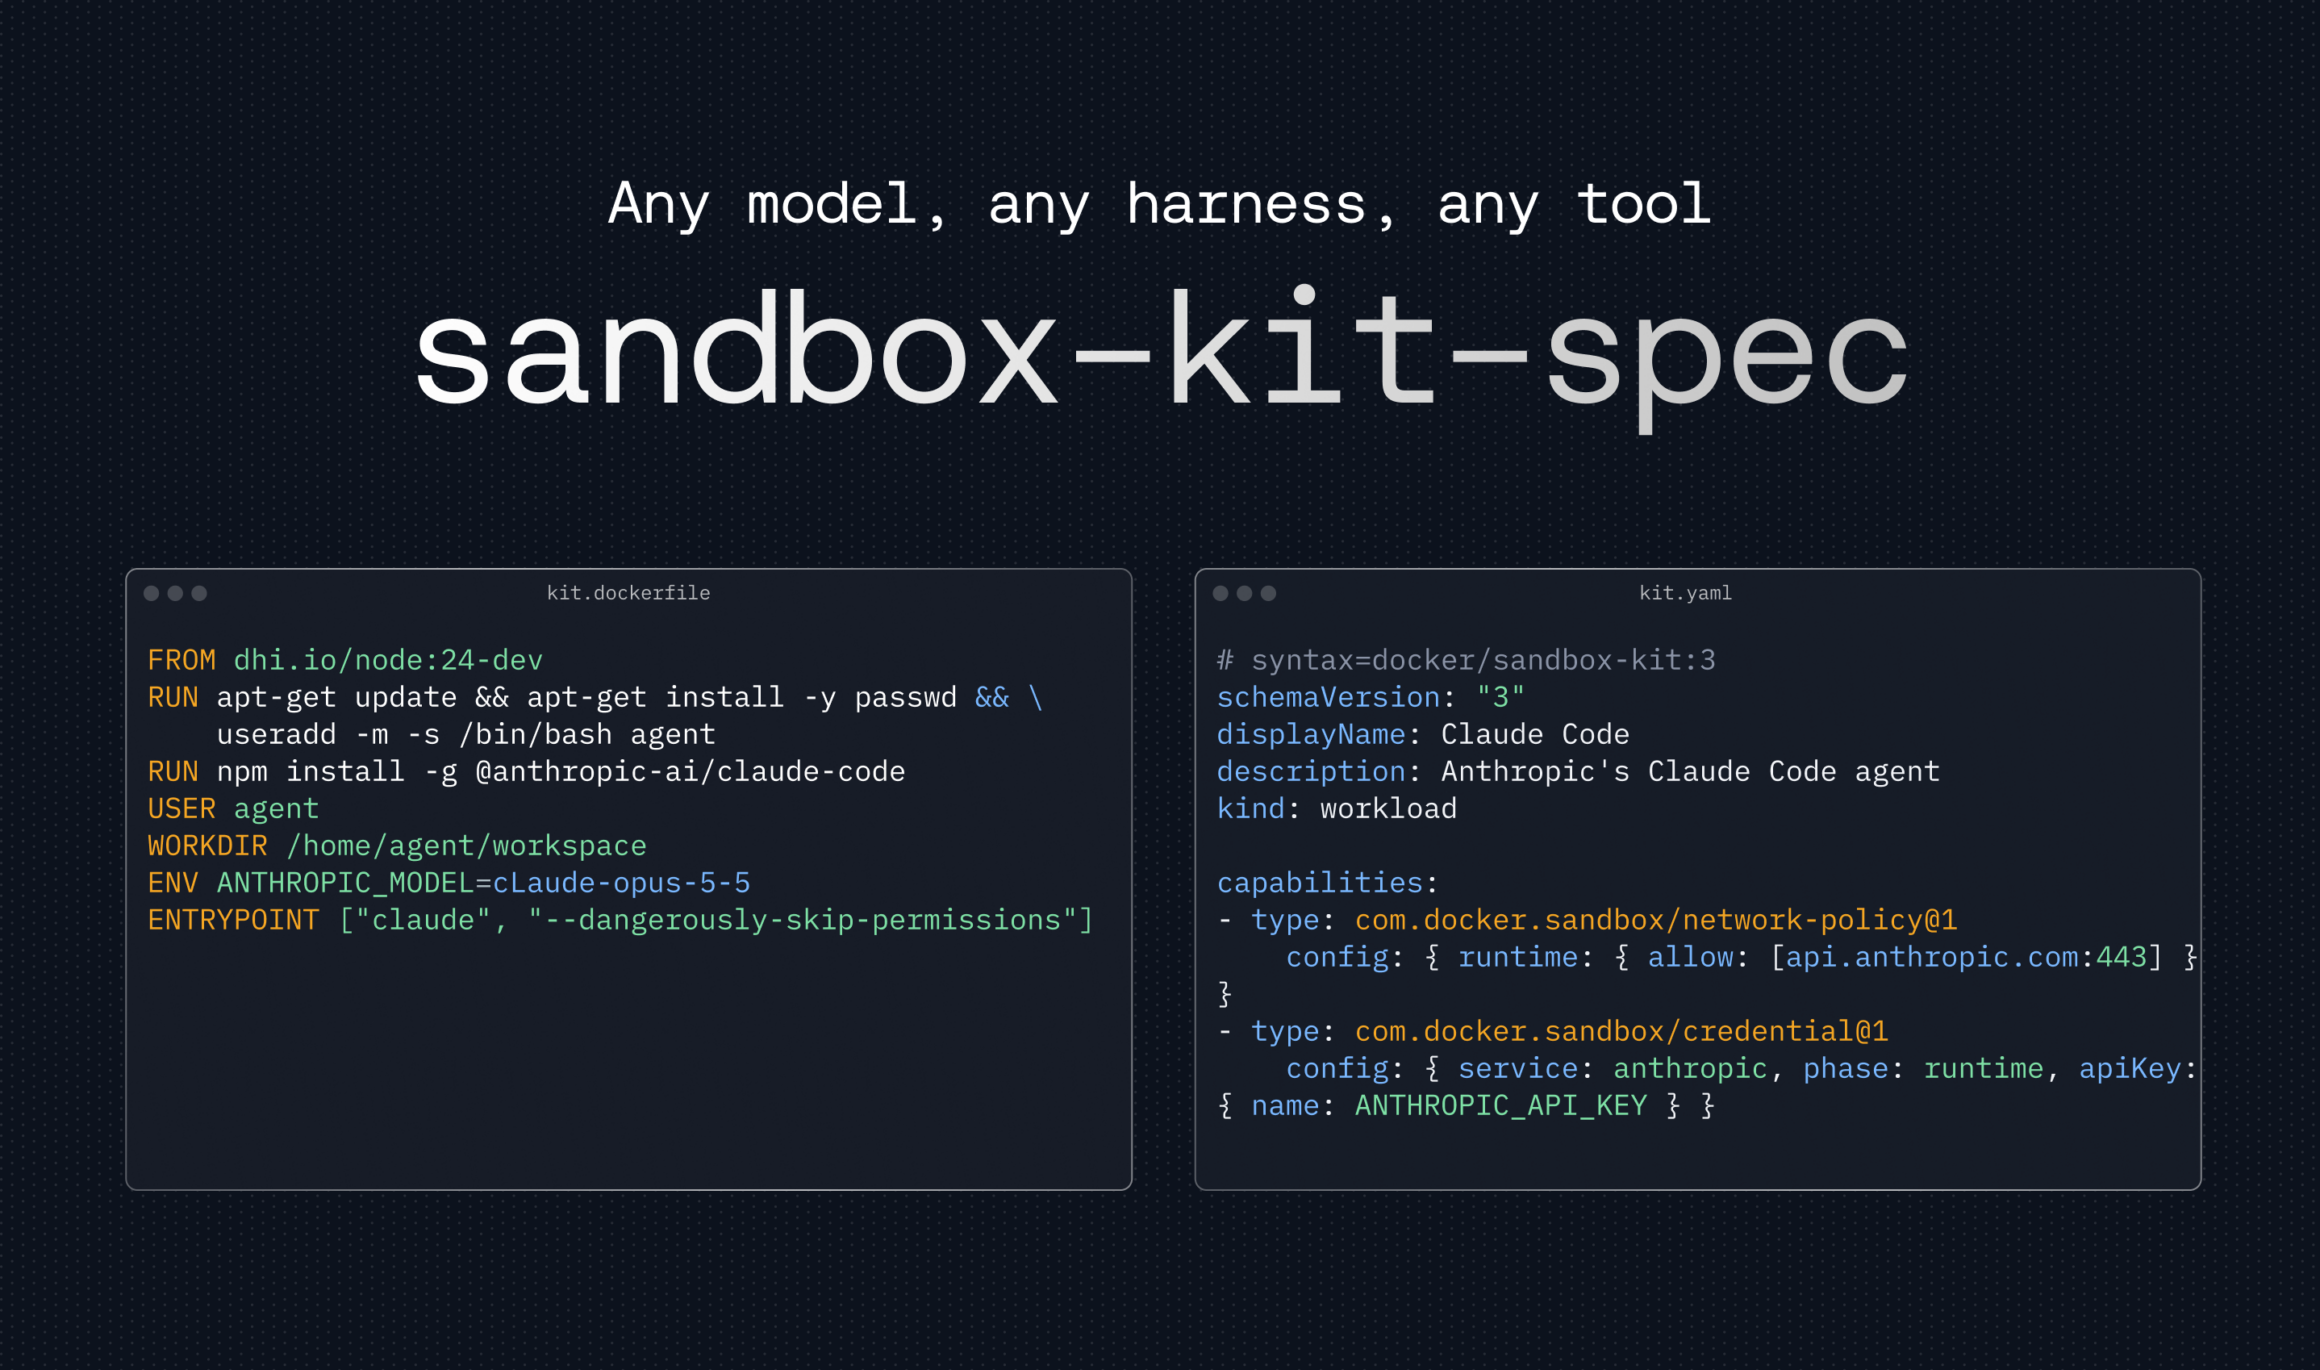
在主题演讲中,Mark 发布了新一代 Docker Sandbox Kits,如今以标准 OCI 镜像的形式构建,并邀请生态伙伴共同参与规范制定,Docker 正推动其走向中立治理。
Docker Sandbox Kits 把 agent、它的工具,以及沙箱可访问范围的规则打包成一个带版本、可共享的产物。开发者可以用现有的容器镜像工作流来共享 Kit,同时让 agent 权限的变更始终可见、可审查。
这为 agent 生态提供了一个共同的基础,且建立在开放标准之上。
Dockerfile 让软件可复现。Kit 让权限可复现
在笔记本上开始,在云端完成。
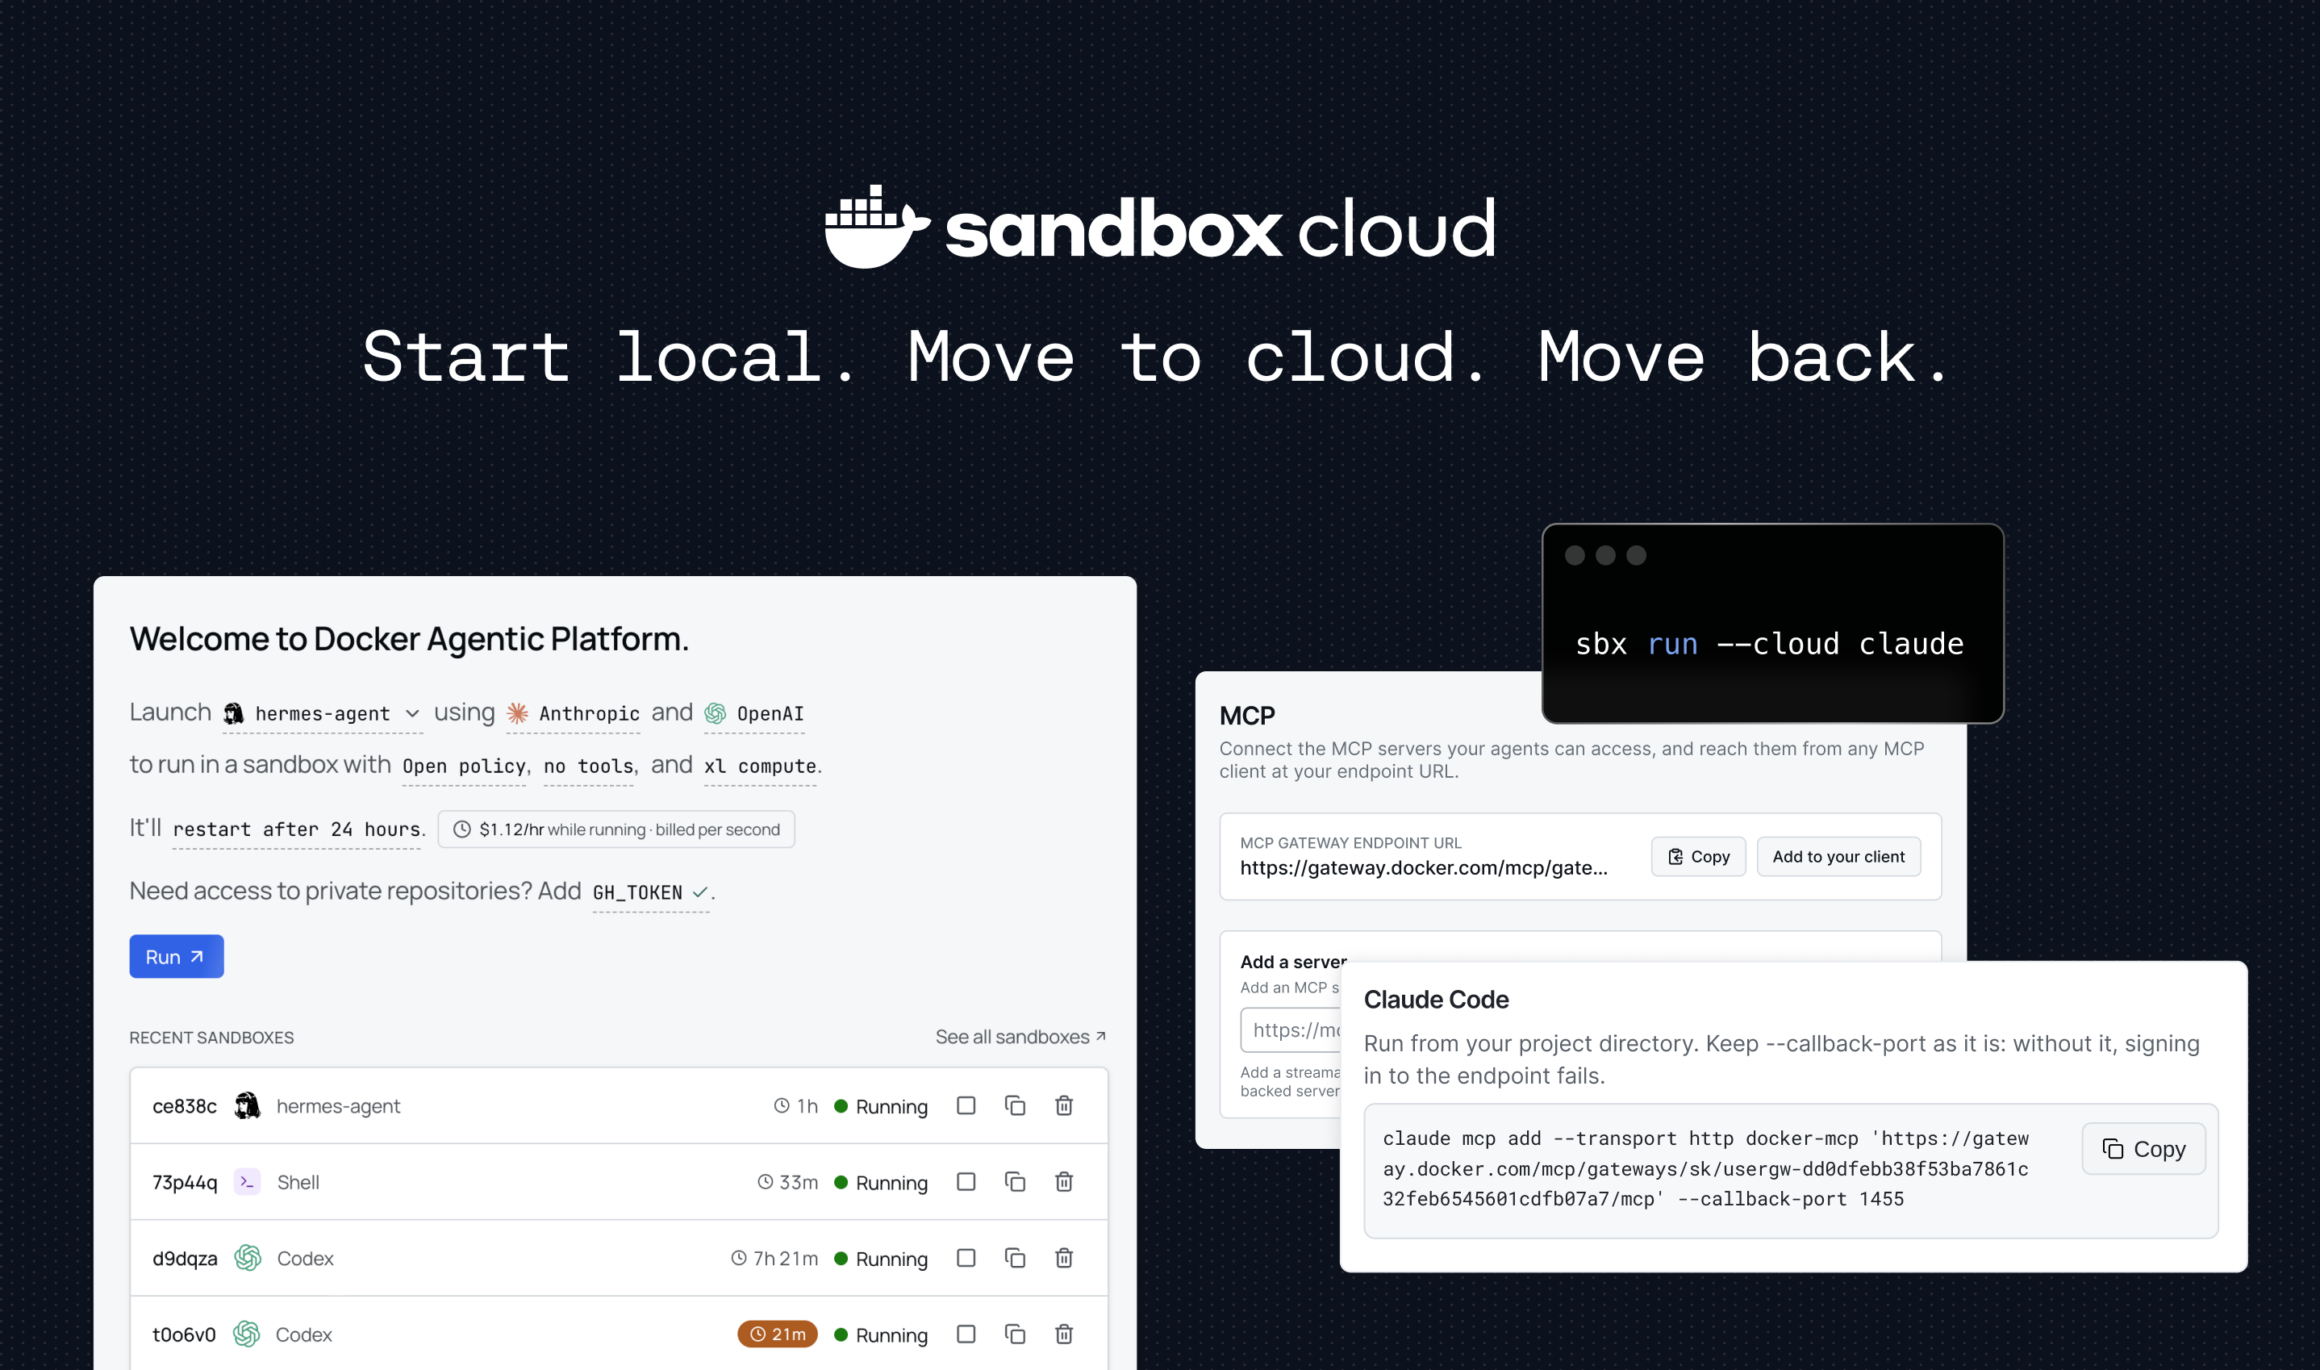
有些 agent 任务从始至终都在开发者的笔记本上完成。运行时间更长或需要并行的工作,则需要开发者离开后依然可用的算力。在主题演讲中,Mark 发布了 Docker Cloud Sandboxes,把笔记本上同样的基于 microVM 的隔离带到了 Docker 托管的云端算力上。
沿用熟悉的 sbx 工作流,开发者可以在本地启动,用一条命令把工作迁移到云端,合上笔记本后任务继续运行。他们也可以并行执行任务,而无需自行准备或维护基础设施。
Docker Cloud Sandboxes 现已可用,采用按量付费定价。
围绕信任构建的生态
开放的 agent 生态两者都需要:给开发者的选择,以及整个行业可以依托的共享标准。
Nous Research 与 Mark 同台,展示了 Hermes 作为一等 Kit 在 Docker Sandboxes 中运行。演示说明了选择在实践中是什么样子:一个第三方 agent 被打包进通用环境,由 Docker 提供底层的隔离与控制。开发者可以挑选最适合自己工作的 agent,而不必围绕它重建可信的执行层。
选择还取决于更广泛的生态能否采纳共同标准。Docker 已承诺将其 Kits 规范提交给云原生计算基金会(CNCF)——云原生计算领域的开源、厂商中立枢纽。
“标准让一个生态既能快速前进又不至于碎片化,很少有公司比 Docker 更懂这一点,他们参与了 OCI 和 CNCF 等工作。通过将 Sandbox Kits 以标准 OCI 镜像的形式交付,Docker 为业界提供了一种开放、可重复的方式,把 AI agent、它的工具和它的护栏打包成单一产物。OCI 是云原生生态赖以建立的基础,因此一个建立在 OCI 之上的 agent 标准能一次性触达整个生态。云原生社区期待与 Docker 合作,把这项工作纳入中立治理。”
Chris Aniszczyk CNCF 首席技术官
这些合作伙伴共同展示了开放 agent 生态可以是什么样子:agent 层有得选,打包 agent 环境与权限的格式是共享的。无论 agent 在本地还是云端运行,Docker 都在底层提供可信基础。
信任来自 agent 周围的系统
合起来看,Mark 主题演讲中的这些发布构成一个系统。Sandbox 提供确定性的边界。Kits 让 agent 的环境与权限可复现。Cloud Sandboxes 把同一套信任模型延伸到持久的云端能力。
它们让开发者可以自由选择自己的 agent,拥有更多自主权,同时仍能控制 agent 能访问和改动什么。
随着 agent 承担越来越大的任务,它们周围的基础设施就更重要。Docker 提供可信基础,让它们既能在本地工作,也能在云端扩展,而开发者始终掌控最终交付的内容。
准备试用 Cloud Sandboxes?
限时活动,新账户可领取 250 美元计算额度开始使用。
观看、探索、构建
- 本地起步:在 Docker Sandbox 中运行一个 agent
- 云端扩展:阅读公告并开始使用 Docker Cloud Sandboxes
- 用 Kits 构建:阅读技术深度解析并探索开放的 kit 规范。
Docker 高级产品营销经理
作为 Docker 的高级产品营销经理,Deanna Sparks 擅长将复杂的技术转化为清晰的故事,从而推动开发者采用、业务增长与客户价值。
目录
- [2026年9月24日
构建对 AI agent 的信任 | Docker 在 WeAreDevelopers 的主题演讲
Docker 在 WeAreDevelopers 的主题演讲展示了 Sandboxes、Kits 和 Cloud Sandboxes 如何为 AI agent 提供强隔离与可复现的权限。
Deanna Sparks
立即阅读](https://www.docker.com/blog/manufacturing-trust-for-ai-agents-keynote/)
- [2026年9月24日
从 Dockerfile 到 Kit:Docker Sandboxes Kit 规范
Docker 的 Sandbox Kit Specification v3 将 AI agent 的网络规则、凭据和卷打包成一个普通的、可固定版本的 OCI 镜像。
Christian Dupuis
立即阅读](https://www.docker.com/blog/docker-sandbox-kit-spec/)
- [2026年9月24日
Docker 与 CNCF 携手制定 agent 权限的开放规范
Docker 将开源的 Sandbox Kit Spec 交给 CNCF,让 AI agent 权限成为基于 OCI 的中立、厂商无关的标准。

Eli Aleyner
与
Srini Sekaran
立即阅读](https://www.docker.com/blog/docker-sandbox-kit-spec-cncf/)