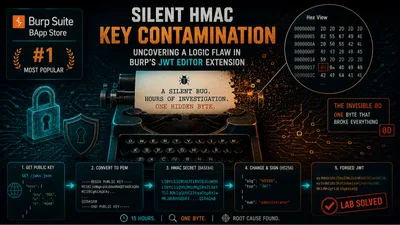
認証オープンソースセキュリティサイレントな HMAC キー汚染:Burp JWT Editor 拡張の論理欠陥を暴くBurpのJWT Editor拡張機能のサイレントバグでラボがどうしても突破できず、著者は15時間かけて鍵が汚染された真の原因を突き止め、最終的にそれを上流リポジトリのissueにした。HackerNoon · RivenX1732026年9月20日