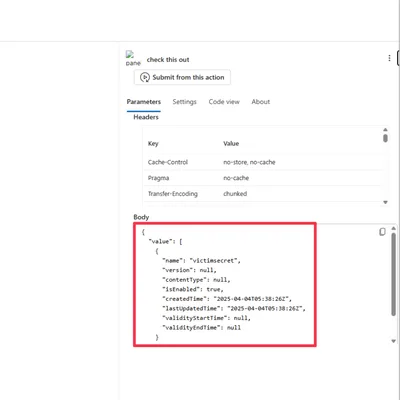
Azureの最も弱い環 - 5つの完全なクロステナント侵害
Azure Logic Apps API Connectionsにおける5件のクロステナント権限昇格バグ。パストラバーサルから始まり、ルートCAに至る。
もっと見る 認証
ホームAzure Logic Apps API Connectionsにおける5件のクロステナント権限昇格バグ。パストラバーサルから始まり、ルートCAに至る。
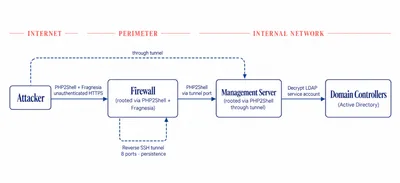
Dream Research が復元した作戦では、攻撃者は認証なしの HTTPS リクエスト 1 本で PHP2Shell のコード実行とカーネル特権昇格を連結し、PAN-OS の root を取った。公開されていた 19,000 台から 240 台に絞り、24 台に webshell を仕込み、うち 2 台は同じ米政府関連機関のものだった。
SAML は企業 IT で20年以上使われてきたが、著者によればその土台は砂の上にある。XML 署名の検証、正規化、エンベロープ署名、なんでも詰め込み設計、そして硬直化。どれも繰り返し脆弱性を生んできた。
NISTとCISAがNIST IR 8587を公開、クラウドサービス事業者と組織向けにトークンの偽造・窃取・悪用防止ガイドラインを提供し、AIとPQC移行の考慮事項を追加。
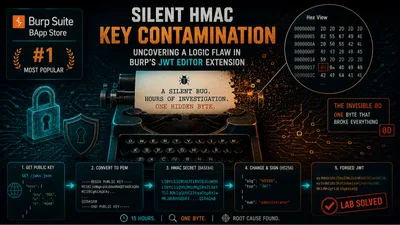
BurpのJWT Editor拡張機能のサイレントバグでラボがどうしても突破できず、著者は15時間かけて鍵が汚染された真の原因を突き止め、最終的にそれを上流リポジトリのissueにした。
ここ数年、テック業界はパスキーをログインの最終解として持ち上げてきた。大手各社はログインのたびに、いかに楽かを「親切に」知らせてくる。この記事は個人ユーザーの立場から、アカウント復旧や複数端末の移行、プラットフォームをまたぐ場面でパスキーがまだ整っていないことを示す。