AIギーク週報 W45 · 2026-10-31—11-06
今週50件。OpenAIがLinuxカーネルから948件の権限昇格脆弱性を発見し、Postgres 19がそれにより延期。Zigは10年前の古い提案をメインラインに取り込み。ハードウェアで最も見応えがあるのは795ドルのロープロボットと、Linux推論を35%まで抑えたノートPC。
もっと見る セキュリティ
ホーム今週50件。OpenAIがLinuxカーネルから948件の権限昇格脆弱性を発見し、Postgres 19がそれにより延期。Zigは10年前の古い提案をメインラインに取り込み。ハードウェアで最も見応えがあるのは795ドルのロープロボットと、Linux推論を35%まで抑えたノートPC。
AnthropicのFlashProveは各応答にzkSNARKを付与し、重みを見ることのないユーザーでもどのモデルがトークンを生成したかを検証可能にします。1台のH100上で400Bモデルを毎秒約110トークンで処理します。
ホームラボのコンテナが 1 つのサイトに到達できなかった。DNS の応答は ISP 自身を指していた。Hegde が証拠を順にたどり、Unbound、DNSSEC、DoH が何を守れて何を守れないのかを明らかにする。
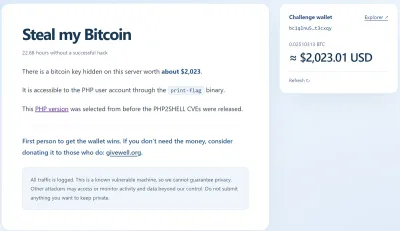
彼は 500 ドル分のビットコインを PHP サーバーに置き、リンクを Hacker News に投稿した。数万人がそれを奪おうとし、flag を手にしたのは一人だけだったが、彼が見つけた鍵ではウォレットを開けなかった。
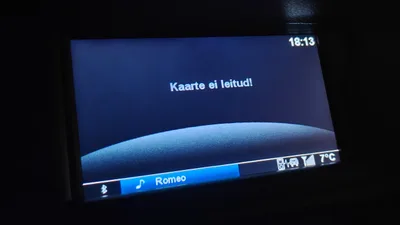
2014年式ルノー・ラティテュードは、ナビの SD カードを挿さないと時計を設定させてくれない。オーナーはファームウェアをリバースエンジニアリングし、パストラバーサルの脆弱性と core_pattern のテクニックを組み合わせて、最終的に root 権限を取得した。
公開された ChatGPT の共有リンクは、開いた人のログイン済みセッションで攻撃者の JavaScript を動かし、非公開の会話を読み出して外部へ送れてしまうものだった。
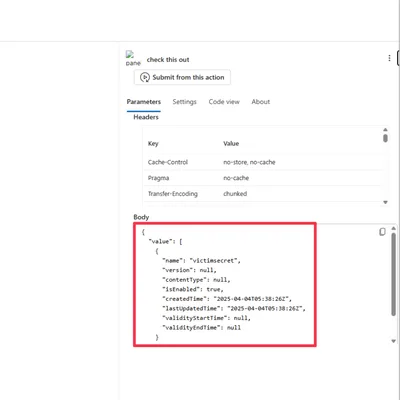
Azure Logic Apps API Connectionsにおける5件のクロステナント権限昇格バグ。パストラバーサルから始まり、ルートCAに至る。
今週 43 件。Mistral が Large 4 の重みを公開し、Anthropic は SEC に S-1 を提出、OpenAI は数学と物理の成果を 3 本同時に公開した。アンチクロールのフィンガープリントスクリプトに隠されたプロンプトインジェクションも見つかっている。
Orange Tsai は 5 つのバグと 2 つの Windows 機能だけで、メモリ破壊を一切使わない Microsoft Edge のフルチェーンを組み上げた。ソースなしのナビゲーションが UXSS になり、ポップアップブロッカーを迂回し、Immersive Reader でファイルを書き、最後は telnet:// からコード実行に至る。
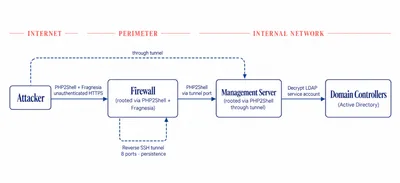
Dream Research が復元した作戦では、攻撃者は認証なしの HTTPS リクエスト 1 本で PHP2Shell のコード実行とカーネル特権昇格を連結し、PAN-OS の root を取った。公開されていた 19,000 台から 240 台に絞り、24 台に webshell を仕込み、うち 2 台は同じ米政府関連機関のものだった。
MuPDF は drand48 で PDF の AES-256 ファイル鍵を作り、タイムスタンプから鍵に届くのは 9 ビットだけ。Foxit はタイムスタンプと未初期化の 32 バイトをまとめてハッシュしている。V12 の復号ツールはミリ秒で鍵を総当たりし、パスワードなしで開けてしまう。
DecodeBlockTypeAndLength() が返す真偽値は「壊れたデータ」と「入力が足りない」を区別できない。細工したストリームはバッファの境界の外に書き込む。修正は2月に上流へ入っていたが、脆弱性として扱われないまま、今月になって各ランタイムが一斉に更新した。
今週 43 本。DeepSeek が自社サービスの推論フレームワークと V4.1-Flash を同時にオープンソース化し、PHP の満点 RCE が禁輸期間中に Hacker News へ漏れ、ビルを建てるたびに公聴会を通すシミュレーション都市ゲームも出た。
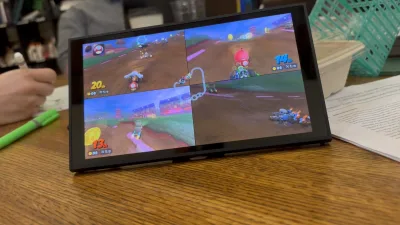
ns2jb は 23.0.1 のファームウェアを対象にした、ソフトウェアだけで成立するテザード型の脱獄だ。WebKit の n-day でユーザーランドのコード実行を得て、SmileBASIC の整数オーバーフローと fs のパス処理のバグを経由し、任意の sysmodule のネイティブコード実行まで到達する。仕上げに約 2 週間かかり、バグ探しの大半は Codex が担った。
FBI は、身代金交渉会社 2 社の幹部が ShinyHunters と異例に近い関係にあったことを突き止めた。米国側の幹部 1 人は、同グループが被害者を晒すサイトの運営まで手伝っていたという。
2026 年 10 月 19 日、Cloudflare は eMudhra が発行した 8 枚の中間証明書が弱い鍵で作られていたことを把握した。誰でも任意ドメインの証明書を偽造できる状態だった。Cloudflare は自社インフラにパッチを当てクライアント更新を公開、記事は顧客と開発者が取るべき対策を挙げている。
Broadcomの独自WPS実装は少なくとも2010年から悪用可能で、2018年のパッチは大多数のルーターをカバーしていなかった。Quentin Kaiserはベルギーの4つのISPのうち3つでリモートコード実行を実証し、該当デバイスは今も未パッチのままである。
Claude が NIST 楕円曲線のシードの出所を突き止め、1990年代以来未解決だった問題を解決した。噂のハッシュ化パスフレーズではなく、Unix タイムスタンプをシードとする C ライブラリ lrand48 生成器だった。Anthropic はさらに6つの基点を遡り、バックドアの可能性を減らした。
今週50本。オープンウェイトとマルチモーダルのモデルが一週間にまとめて公開され、Rustの借用チェッカーに十数年潜んでいた健全性バグが発掘され、パスキーは罠かどうかで議論が交わされた。
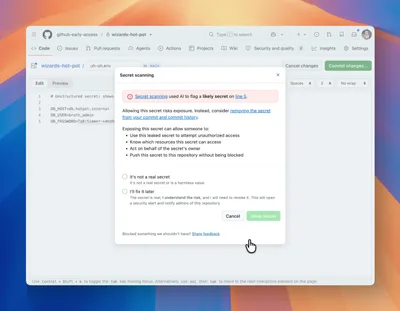
GitHub はリモート LLM のシークレットスキャナーを、微調整した ModernBERT 分類器に置き換えた。候補と周辺コードをまとめて読んで判断する方式で、受理率は 11.5% 上がり、スキャン時間の中央値は 86% 短くなった。
IBM i の保存ファイルは 2 つのコンテナチェックサムを保持する。このリバースエンジニアリングは逆コンパイルされたリーダーから両アルゴリズムを再現し、変更依存バイトのみを書き換えて改変ファイルを修復し、これらのチェックサムが保護できるものとできないものを明らかにする。
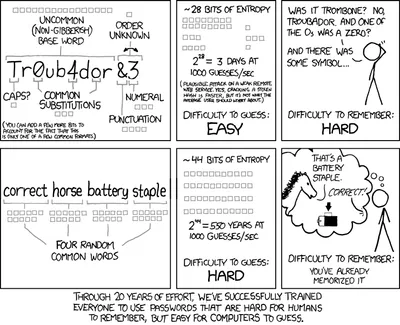
サードパーティ cookie は廃止されないまま、指紋識別が新たな追跡手段になった。訪問者のニックネームを算出するデモから始まり、指紋のデータ源、情報エントロピーが特徴をビットに換算する仕組み、そして Chrome、Safari、Tor がそれぞれ示す答えまでを追う。
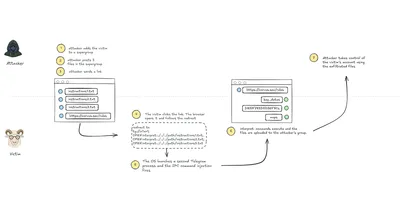
Telegram Desktop の単一インスタンス IPC におけるエスケープされていない区切り文字により、リンクを1回クリックするだけでディスク上の任意のファイルを読み取り、セッションファイルを含めて攻撃者に送信できる。
スマホやサーバーが依存する 23 のライブラリについて、直近一年のコミット履歴を全部落として保守者を数えたところ、11 は日常の作業が一~二人だった。四つの公開助成のどれからも資金を得ていないプロジェクトは八つある。