「パスキーは嫌い」:企業には特効薬、個人には後退
過去数年間、テック業界はパスキーをログインの究極の解決策として称賛してきた。多くの大手テック企業は、あなたがログインするたびに、パスキーがいかに簡単で手間いらずかを「親切に」思い出させてくれる。唯一できるのは……
日本語
コピー
ここ数年、テック業界は passkey をログイン問題の最終解として推してきた。ログインのたびに、大手テック企業は「親切心」から passkey がいかに便利で手間いらずかを知らせてくる。黙らせるには、passkey を設定して妥協するか、設定画面の奥まで潜ってオフにするスイッチを探すかだ。
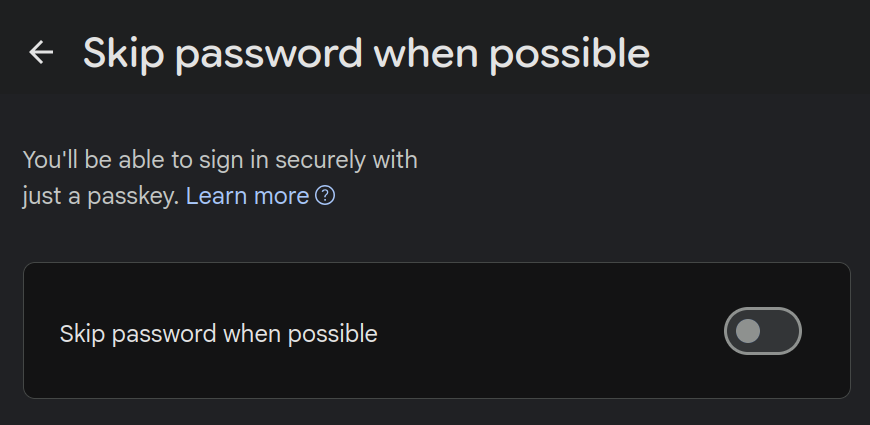
Google はこの設定項目を「可能な限りパスワードをスキップ」(新しいタブで開く)と名付け、Microsoft もアカウントからパスワードをなくす(新しいタブで開く)ことを宣伝している。passkey は優れた技術だ。作成したサイトに紐づくため、攻撃者の偽ログインページでフィッシングされることはない。あるサイトでデータ漏洩が起きても、passkey は非対称なのでサーバー側の情報から復元できない。これは passkey を企業環境に非常に適したものにする一方、個人のセキュリティにはあまり向かない。個人にとって最大のリスクはむしろ、アカウントの永久ロック、自動化された BAN、デバイスの紛失だ。passkey を使えば、中間者攻撃への耐性と引き換えに、アカウントへアクセスできなくなる確率が上がる。passkey は標準的なログインフローからフィッシングを排除するが、同時に偽りの安心感も生む。アカウントの安全性は依然として最も弱い復旧手段に依存している。SMS、メールのリンク、秘密の質問などだ。これらの復旧手段を有効にしていなければ、ユーザーが永久にロックされるリスクは残ったままだ。
ハードウェアキー
設計上、ハードウェアキー上の passkey はバックアップできない。passkey は追加か削除のみで、移行は決してできない。ハードウェアキーを 2〜3 個買い、それぞれを各サイトに 1 つずつ登録するしかない。出費はすぐに馬鹿にならなくなり、アカウントが増えるほどこの方法はスケールしにくい。ハードウェアキーは発見可能なクレデンシャルに対応しており、ユーザー名を手入力しなくても、サイト側から問い合わせられる。この種のクレデンシャルはサイト開発者の間で広がりつつあるが、ハードウェアキー 1 個あたり25〜100 アカウント(新しいタブで開く)が上限で、最高級のキーでも最大 300 程度だ。上限を超えたら、アカウントをいくつか削るか、ハードウェアキーをもう一揃い買うしかない。
同期される passkey
Apple と Google はどちらも、あなたのアイデンティティを自社 OS にしっかり縛りつけたい。両社のデバイスでは、Apple や Google アカウントに紐づく同期型の passkey 管理を使うのが一番楽だ。ある日両社の自動システムがあなたのアカウントを BAN する(新しいタブで開く)と判断したら、サードパーティのアカウントで使っているすべての passkey も一緒に永久にアクセスできなくなる。FIDO アライアンスは相互運用性の改善と passkey のエクスポートを容易にすることに取り組んできたが、プロバイダー間の体験は依然として分断され、一貫性がない。今後数年で改善はするだろうが、今はまだ頼るには未成熟すぎる。それに比べれば、パスワードはただの文字列で、必要なら手でエクスポートできる。
サードパーティが同期する passkey
passkey を Bitwarden(新しいタブで開く)や KeePassXC(新しいタブで開く)のようなパスワードマネージャーに保存するのは、プラットフォームに逆らう行為だ。OS が最近、サードパーティ製ツールが接続するための API を用意したとはいえ(たとえば Android の Credential Manager(新しいタブで開く))、体験は依然として分断され、パスワード自動入力のように何十年もかけて磨かれた UX も欠けている。ブラウザの外、ネイティブアプリ内の自動入力は特に不安定だ。サードパーティの passkey が未来だとは思うが、まだそこには至っていない。
passkey が使えないとき
自分が所有するデバイスでアカウントにログインするのは、passkey にとって最も理想的な場面だ。同僚のパソコンを扱うとなると、格段に面倒になる。ハードウェアキーを挿せればいいが、使えるポートがあるとは限らない。同期された passkey でログインすることもできるが、それはこのパソコンがあなたの他のすべての passkey を漏らさないと信頼することを意味する。最後の選択肢は「ハイブリッド転送」(新しいタブで開く)で、QR コードをスキャンし、同時に Bluetooth でパソコンに接続する。この方法は理論上は安全で、実際に動きもするが、現実には接続が失敗する、そもそも Bluetooth に対応していないなど、エッジケースだらけだ。
Passkey はまだ成熟していない
企業ユーザーが passkey を使う十分な理由はあると思うが、個人ユーザーにとってはエコシステム全体がまだ成熟していない。TOTP コードには確かに既知のフィッシング脆弱性があるが、ほとんどの人にとって、passkey の復旧とロックのリスクは、AiTM プロキシ(新しいタブで開く)がもたらす日常的なリスクより大きい。ランダム生成したパスワードをサードパーティのパスワードマネージャーに保存し、独立した TOTP アプリを組み合わせれば、ユーザーはすべてを掌握しつつ、平文がもたらす柔軟性も手放さずに済む。過去にすべてのサイトで同じパスワードを使い回していたユーザーにとって、passkey は大きな前進だ。それ以外の全員にとっては、現時点では後退だ。