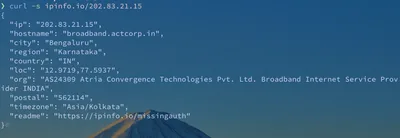
ISP が DNS をハイジャックしていた
ホームラボのコンテナが 1 つのサイトに到達できなかった。DNS の応答は ISP 自身を指していた。Hegde が証拠を順にたどり、Unbound、DNSSEC、DoH が何を守れて何を守れないのかを明らかにする。
もっと見る プライバシー
ホームホームラボのコンテナが 1 つのサイトに到達できなかった。DNS の応答は ISP 自身を指していた。Hegde が証拠を順にたどり、Unbound、DNSSEC、DoH が何を守れて何を守れないのかを明らかにする。
ノートアプリ Bear が10歳に。すべての設計判断の背景にある原則、インターフェースのあちこちに隠された小さな工夫、そして Bear を形づくってきたプライバシー重視の選択を、開発チームが振り返る。
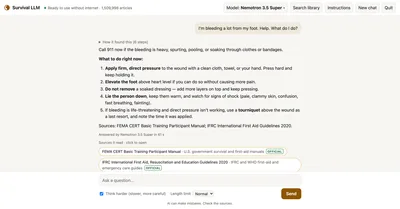
Survival LLM は無料のオープンソースのデスクトップアプリ。ローカルモデルが約93万件のWikipedia、FEMAとCDCのガイド、応急処置マニュアルなど150万件のオフライン資料を検索し、回答ごとに根拠の段落を示す。作者はメモリ別の正答率表も公開している。
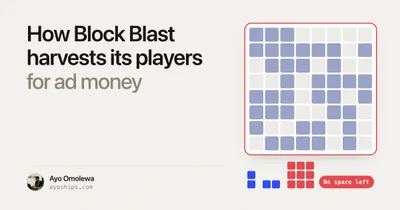
サーバーから落ちてくるルールが、あなたの駒とスコアと広告を決める。その一つは高額な広告を待ってから、どこにも置けない一手を要求してくる。
FBI は、身代金交渉会社 2 社の幹部が ShinyHunters と異例に近い関係にあったことを突き止めた。米国側の幹部 1 人は、同グループが被害者を晒すサイトの運営まで手伝っていたという。
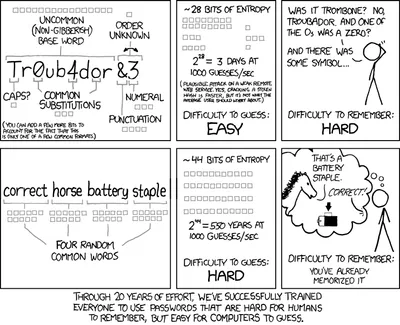
サードパーティ cookie は廃止されないまま、指紋識別が新たな追跡手段になった。訪問者のニックネームを算出するデモから始まり、指紋のデータ源、情報エントロピーが特徴をビットに換算する仕組み、そして Chrome、Safari、Tor がそれぞれ示す答えまでを追う。
ニューメキシコ州の陪審が、プライバシーに関してユーザーを欺いたとしてフェイスブックに評決を下した。ケンブリッジ・アナリティカ事件で 8,700 万件のデータが流出し、違反は 200 万件を超える。
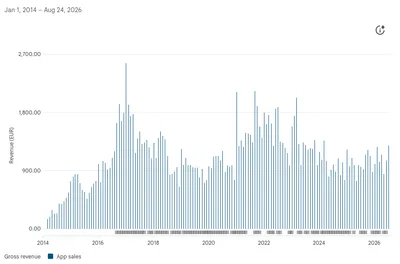
Conversations の作者が Google Play への依存から抜け出すと発表した。NLnet と EU の資金で 2029 年末まで安定して開発できる見通しになり、アプリは無料になった。
ファイル通知システムには Linux、Android、Windows、macOS のいずれにもサイドチャネル漏洩がある。読み取り権限だけの攻撃者がファイルイベントを監視して、利用者の操作を復元できる。
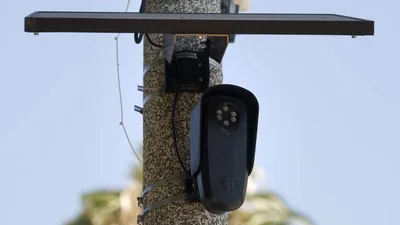
23 歳の Lindsey Isaacs は Flock のナンバープレートカメラの誤判定で 13 日間拘留され、うち 86 時間を独房で過ごした。車の色は一致せず、損傷もなかった。フロリダ州の検察は後に全ての容疑を取り下げた。
スノーデン文書の最後の公開は2019年5月29日で、その後どの機関も文書を公表しておらず、完全な複製を保有する3者は今もなお重要だと主張している。本調査は4社の公開停止時期、11日間で示された5つの矛盾する理由、そして文書の複製が今日どこにあるのかを一つずつ突き合わせた。
NISTとCISAがNIST IR 8587を公開、クラウドサービス事業者と組織向けにトークンの偽造・窃取・悪用防止ガイドラインを提供し、AIとPQC移行の考慮事項を追加。
MistralがMozillaと提携し、MistralモデルでFirefoxのスマートウィンドウ(ベータ版)を支え、フランスと北米のユーザーに先駆けてプライベートな多言語AIブラウジング体験を提供。
CloudflareがAIトレーニングを拒否する設定を導入、AI学習クローラーを拒否しつつ検索インデックスは維持、Apple、Google、Microsoftが遵守を約束。
自己完結型のHTML成果物はモデルによって生成され、顧客データプラットフォーム上でホストされるため、プラットフォームは作者を信頼できないものと見なさなければならない。なぜなら、プロンプトインジェクションによって生成ページのスクリプトが閲覧者のブラウザで実行される可能性があるからである。
2026年のローカルAIモデル6選:データをデバイス外に出さずに実行でき、プライバシーとオフライン能力を両立。
ここ数年、テック業界はパスキーをログインの最終解として持ち上げてきた。大手各社はログインのたびに、いかに楽かを「親切に」知らせてくる。この記事は個人ユーザーの立場から、アカウント復旧や複数端末の移行、プラットフォームをまたぐ場面でパスキーがまだ整っていないことを示す。
ZCodeはログイン状態でワークスペース全体と完全なGit履歴を無言でパッケージ化してクラウドオブジェクトストレージへアップロードし、復号用秘密鍵はサーバー側にのみ保存される。本記事ではローカルフォレンジックとクライアントコードのリバースエンジニアリングにより完全なアップロード経路と暗号化機構を復元し、ファイルシステムの不変ロックによってこの行為を完全に阻止する方案を示す。