FBI、身代金交渉の担当者が ShinyHunters の恐喝サイトを運営していたと疑う
FBI は、身代金交渉会社 2 社の幹部が ShinyHunters と異例に近い関係にあったことを突き止めた。米国側の幹部 1 人は、同グループが被害者を晒すサイトの運営まで手伝っていたという。
日本語
コピー
米連邦捜査当局は、FBIから機密性の高いデータを窃取したハッカー集団ShinyHuntersの追跡を進めている。KrebsOnSecurity が得た情報によると、捜査当局はランサムウェア交渉を手がける 2 社の幹部に目をつけた。いずれもこの恐喝集団と異例に深い関係を持つ人物だ。捜査に近い関係者によると、米国内にいるうちの 1 人が、被害者に圧力をかけて身代金を支払わせるためのサイトの運営まで ShinyHunters に協力していたと話す。
ShinyHunters と関係するハッカーらは、2019 年以降の数十件に上る大規模データ漏洩について犯行を主張している。この集団はもともとフランス在住のサイバー犯罪者らが中心だった。初期メンバーが次々と逮捕・収監されるなかで、ShinyHunters という名の支配権は最終的に「Rey」の手に渡った。昨年確認されたとおり、ヨルダンのアンマン出身の 10 代のハッカーである。FBI によれば、ShinyHunters は今年これまでに被害者から 7,000 万ドル超を脅し取っている。
9 月下旬、ShinyHunters は FBI の採用サイトfbijobs.govに侵入し、窃取したファイルを公開すると脅して同局を挑発した。報道によると、ファイルには医療記録や心理記録、社会保障番号、自宅住所、さらには各職員の所属部署と専門分野の情報が含まれていた。
採用サイトへの侵入を受け、FBI は異例の速さで、Rey や他の ShinyHunters 容疑者と通信のあった人物全員の逮捕・拘束・事情聴取に動いた。Reutersは 10 月 3 日、Rey がヨルダン当局に拘束され、FBI の捜査に協力していると報じた。
Rey がこのハッカー集団を掌握できたのは、集団の中心メンバーとされる人物がちょうど捕まったためだった。2026 年 9 月 15 日夜、オランダ当局は前科のあるハッカーで ShinyHunters の容疑者であるPepijn van der Stapを逮捕した。報道によれば、オランダ警察は Van der Stap が複数のオンラインアカウントにログインした際にスタングレネードを使用し、気絶させて身柄を確保しようとした。
捜査に近い関係者によると、当局が Van der Stap を逮捕したとき、彼は Signal のアカウントを使用中だった。これにより捜査当局は、彼が頻繁に連絡を取り合っていた相手との直近のやり取りを読むことができた。相手の中にはカナダと米国にいるランサムウェア交渉担当者もいた。
複数の関係者が KrebsOnSecurity に語ったところでは、Van der Stap のチャット記録は、彼の逮捕直後に明るみに出たある殺人依頼の計画を解明する鍵となった。オランダメディアRTLは先月、この 2 件の殺人が国外で実行される予定だったと報じ、Van der Stap が襲撃を指示したことを示す兆候があると伝えた(現時点で、これらの指示が実際に実行された形跡はない)。
10 月 9 日、KrebsOnSecurity はいち早く報じた。FBI が ShinyHunters 捜査の一環として、カナダのサイバーセキュリティ企業に勤める 54 歳の幹部Edward Dubrovskyを逮捕したという内容だ。裁判記録によれば、Dubrovsky は最近、ネット上の脅迫への対処法を説く書籍を出版しており、その中で常にハッカーと接触を持つよう勧めていた。彼は現在、窃取・侵入によって得たデータを公開すると脅し、恐喝によって州際通商を妨害した罪に問われている。Politicoの報道によると、検察は Dubrovsky の審前勾留を求めており、事件に関する記録はなお封印されている。
捜査に近い関係者は KrebsOnSecurity に対し、Van der Stap の Signal のメッセージから、彼が Dubrovsky や米国の大手コンサルティング会社の少なくとも 1 人の幹部と頻繁にやり取りしていたことが分かったと語った。こうした幹部らは、ShinyHunters の新たな被害者が自分たちの侵入に気づくより前に、関連する詳細を把握していることが多かったという。
この関係者はさらに、連邦捜査当局による別の、極めて重大になり得る発見も共有した。このオランダ人ハッカーのチャット記録によれば、Dubrovsky は ShinyHunters が FBI のサーバーから機密性の高いデータを窃取したことを知っていた。しかし、ShinyHunters が Twitter/X 上で同局の極めて私的な人事記録を公開すると脅すまで、彼はこのデータ漏洩を FBI に一度も通報しなかった。
Shinywire
KrebsOnSecurity は、ShinyHunters 捜査に近い 2 人の関係者から話を聞いた。それによると、FBI の捜査当局は、米国のコンサルティング会社の少なくとも 1 人の幹部が、現在は閉鎖された ShinyHunters の被害者向け恐喝サイト「shinywire[.]com」の運営に積極的に関与していたと考えている。KrebsOnSecurity は、この米国企業と関与した幹部の名称を現時点では公表しない。刑事訴追を受けていないためだ。ただし、従業員 1,000 人超の著名企業であることは明らかにしておく。
Shinywire のサイトは 2026 年 5 月 3 日ごろから 10 月 16 日まで運営され、ShinyHunters に侵入された約 100 の組織を掲載していた。どの記録も、被害者側に接触して支払い条件を協議するよう促す内容だ。ページには盗んだファイルのサンプルも添えられ、要求を無視すれば公開すると持ちかけていた。
以下のスクリーンショットは、Intuitive Surgical の Shinywire 上の恐喝ページのキャッシュされたスナップショットだ。この米国の医療技術企業は2026 年 3 月に侵入された。従業員が標的型フィッシングメールに引っかかったのが発端だった。
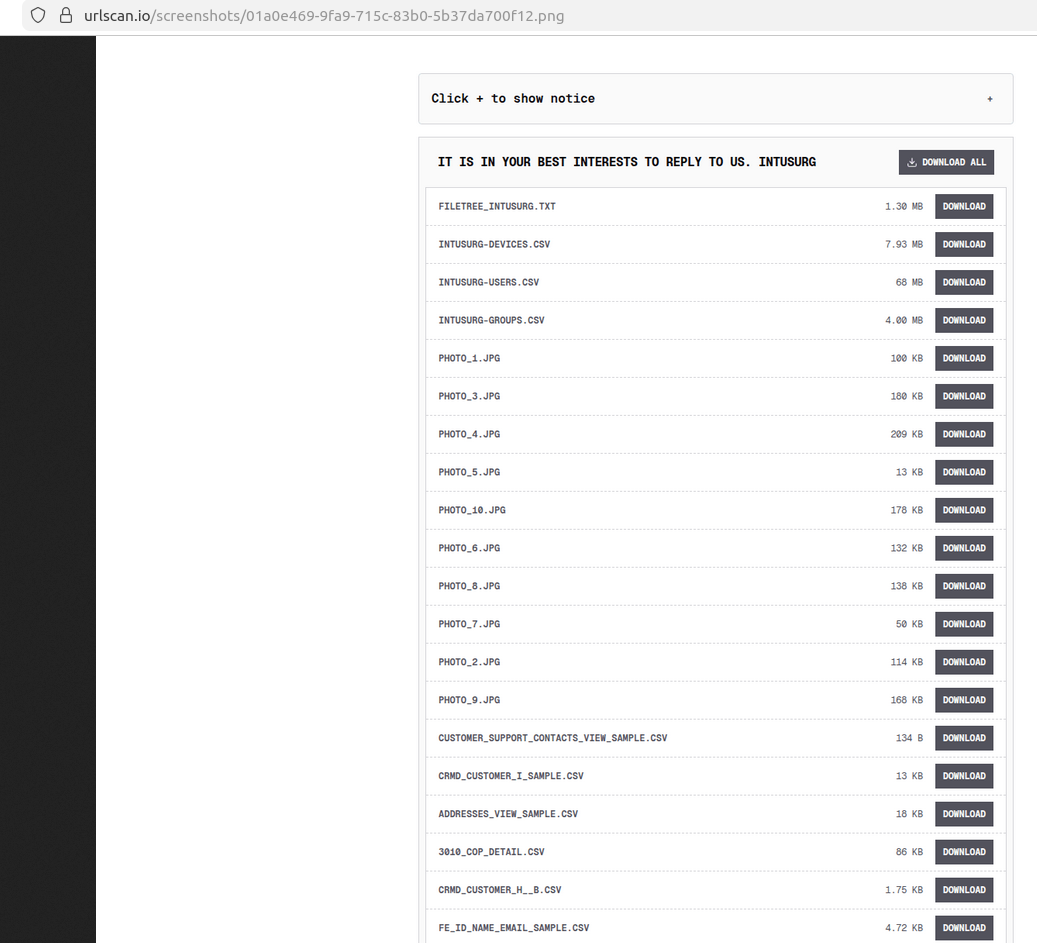
拒否したり交渉に応じなかったりした被害組織は、7 日後に盗まれたデータのすべてを ShinyHunters の被害者を晒すブログに公開されてしまう(このサイトは匿名ネットワーク Tor 経由でしかアクセスできない)。
10 月 15 日に掲載された記事で、The Globe and Mail は次のように書いている。Edward Dubrovsky が FBI に逮捕される数か月前、このカナダのサイバーセキュリティ幹部は法廷文書の中で、自分は元ビジネスパートナーが起こした運動の巻き添えになったと主張していた。その運動は、業界の別の幹部を「破滅させる」ことを目的としていたという。
記事によれば、Dubrovsky は今年オンタリオ州で Daniel Tobok を提訴した。Tobok は Cypfer の元 CEO で、このサイバーセキュリティ企業はトロントに創業し、アメリカ、イギリス、オランダ、UAE、メキシコに拠点を持つ。2 人は 2017 年に初めてビジネスパートナーとなり、その後ともに Cypfer を成長させ、Dubrovsky はマネージングパートナー兼 COO を務めた。しかし 2024 年までに両者の関係は破綻し、Dubrovsky は Tobok が自分を業務から徐々に排除し、「ますます気まぐれな経営判断」を下したと訴えた。
Tobok はこれらの主張を否定して反訴し、Dubrovsky が機密情報を取得し、別会社 CyberSteward Inc での仕事を通じて Cypfer と不正に競合したと主張したと報じられている。さらに、Dubrovsky は自分が Cypfer の創業者であり株主でもあると以前から嘘をついていたとも述べている。
Ghostbyte
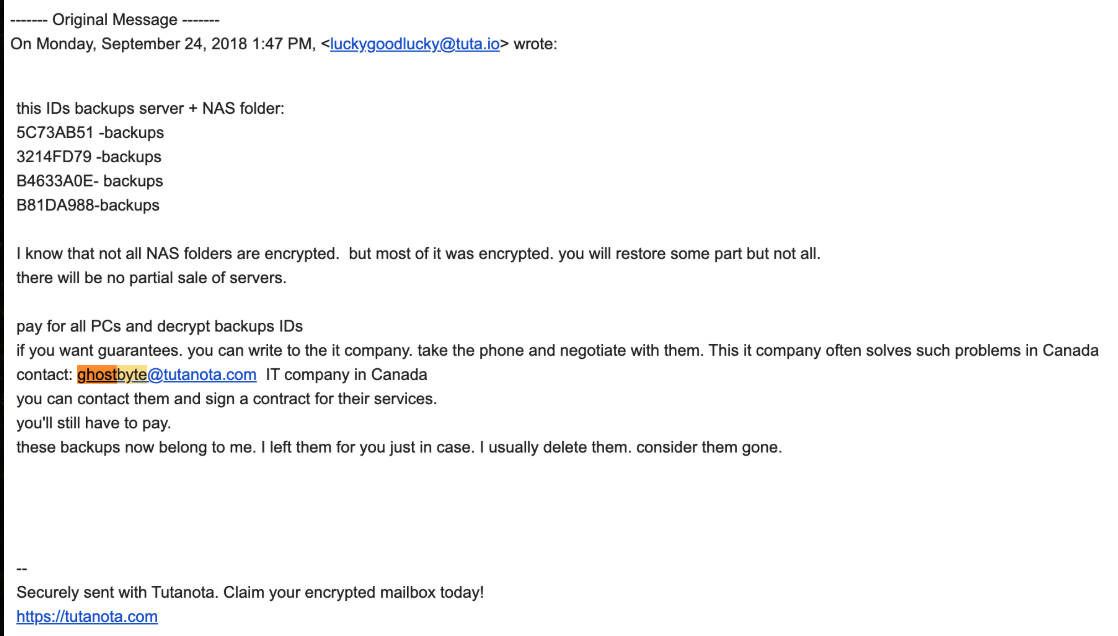
Tobok の元同僚数人への取材によると、8 年も前からランサムウェア集団は彼の特定の異名を知っていた。Ghostbyte である。2018 年、あるカナダ企業が Dharma の攻撃を受けた。Dharma は 2016 年に登場したロシア語圏のランサムウェア・アフィリエイトプログラムで、活動が活発なことでも知られる。被害企業は Dharma のランサムウェア担当者に対し、一部のファイルが暗号化されて復元できなくなったため支払う意向はあるが、受領後に約束を守るという信頼できる保証を Dharma から得る必要があると伝えた。
下図は Dharma の担当者が返信した文面の抜粋版で、このランサムウェア集団が、こうした保証を求める企業を支援することを専門とするカナダの IT 企業の担当者への連絡を被害者に促しているのがわかる。Dharma の担当者は、被害者にメールアドレス ghostbyte@tutanota.com へ連絡するよう勧めている。
「保証が必要なら、この IT 企業にメールを送れ」と Dharma は返信で勧めている。「電話して話をしろ。この IT 企業はカナダでこうした案件をよく扱っている。連絡して、サービス契約を結べ。金はやはり払わなければならない」。
Tobok が Dharma の担当者から提供された Ghostbyte のアドレスを使ったのかは今も不明で、複数回の取材依頼にも応じていない。ただし漏洩追跡サービスの Constella Intelligence によると、Tobok がよく使うメールアドレス dtobok@me.com には「ghostbyte」というユーザー名のオンラインアカウントが 2 つ紐づいており、そのうち 1 つは Snapchat のアカウントだ。
Constella はさらに、Dharma の担当者のメールアドレス luckygoodlucky@tuta.io にある暗号資産アドレスが紐づいていることも突き止めた。このアドレスでは 38 件の取引が処理され、合計 43 ビットコイン、現在のレートで約 350 万ドルに相当する(最後の取引日は 2019 年 2 月)。
10 月 14 日付の声明で Cypfer は、身代金の支払いや支払いの支援は自社の業務に含まれないと述べ、Dubrovsky の逮捕を知ったのはメディアが最初に報じたときだとしている。
「Dubrovsky 氏の逮捕について、事前に何も知りませんでした」と広報担当者はメールで KrebsOnSecurity に語った。「CYPFER には法執行機関からの連絡は一切なく、把握している限り、いかなる捜査の対象にもなっていません」
声明によれば、CyberSteward と Cypfer は別会社であり、役員、取締役、従業員のいずれも共有していない。Cypfer は最近 Apros Group に買収された。Apros Group は元 FBI 捜査官で Aon Cyber Solutions Group 元 CEO の Jason Hogg が率いる持株会社だ。2020 年、Aon はセキュリティコンサルティング会社 Cytelligence を買収している。Tobok が創業者兼 CEO、Dubrovsky がマネージングパートナーだった会社である。
利益相反
米国では、ランサムウェアに感染したサーバーのロックを解除するための暗号鍵と引き換えに、あるいは盗んだファイルを削除して今後公開しないとの約束と引き換えに、ハッカーへ金を支払うことは違法ではない。しかし被害組織が米財務省の制裁対象となっているグループに身代金を支払えば、法的な問題に発展しうる。ShinyHunters は現在、米国その他いずれかの政府の制裁対象リストに載っているランサムウェアグループではない。
専門家によると、ランサムウェアの被害者は通常、保険会社から特定のインシデント対応会社との契約を指定される。だが、フォレンジックやインシデント対応を行う会社すべてが、顧客に代わってランサムウェアグループへ支払うことを引き受けるわけではない。そのため被害企業が支払いを決めれば、恐喝者に資金を渡すことを渋る会社は例外なく、そうした懸念を持たない会社に差し替えられる。
2024 年 12 月、ShinyHunters は教育テクノロジー企業 PowerSchool への恐喝を開始し、米国とカナダの生徒 6200 万人、教師 950 万人分の個人情報を窃取した。PowerSchool は 285 万ドルの身代金を支払ったと報じられている。この侵害に関する「よくある質問」文書(PDF)には、PowerSchool がこの過程で CyberSteward の支援を受けたと記されている(ShinyHunters のメンバーでマサチューセッツ州スターリング在住の 20 歳、Matthew Lane は PowerSchool への侵害関与を認め、2025 年 11 月に懲役 4 年を言い渡された)。
だが身代金を支払っても、同じ窃取データを使った二次的な恐喝は止まらなかった。2025 年 5 月までに、複数の学区が同じ窃取ファイルのサンプルを添えた個別の身代金要求を受け取ったと報じられている。ShinyHunters が PowerSchool 利用者への 2 回目の恐喝の背後にいるとは誰も名指ししていないが、この一件は現実を裏づけている。脅威アクターが約束どおり窃取データを削除したかを技術的に検証する手段はなく、同じ記録の悪用を止めることもできない。
Coveware や Unit 221B を含む複数の有力なインシデント対応会社は、ShinyHunters に支払わないよう被害者に繰り返し警告してきた。「削除済み」とされた被害者のデータは多くの場合保持され、転売され、あるいは後日その企業の顧客を直接恐喝するために使われるからだ。
FBI も 2026 年 5 月 15 日の警告で同じ立場を示し、ShinyHunters に支払わないよう被害者に勧めている。一方で ShinyHunters のメンバーは、こうした助言を行っていることを理由に Coveware と Unit 221B の従業員を執拗に嫌がらせし、脅迫してきた。
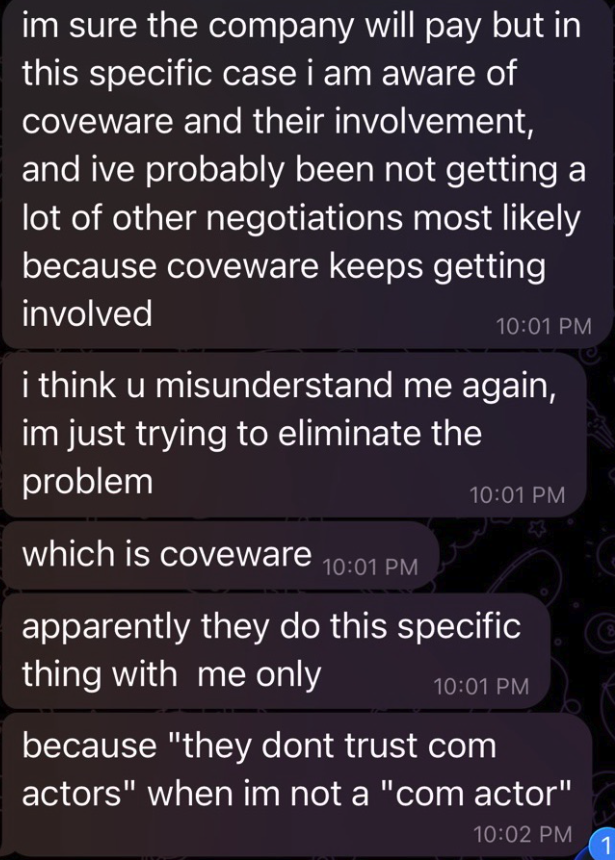
以下のスクリーンショットは、被害者に支払わないよう Coveware が繰り返し働きかけることに、ShinyHunters の幹部らが激怒している様子を示している。1 枚目は 2026 年 5 月 6 日、同グループの Telegram 上のメインアカウントと共犯者とのやり取りだ。信頼できる情報源が KrebsOnSecurity に共有したこのチャットの一部で、ShinyHunters は Coveware が自分たちの支払い率を下げていると不満を漏らしている。
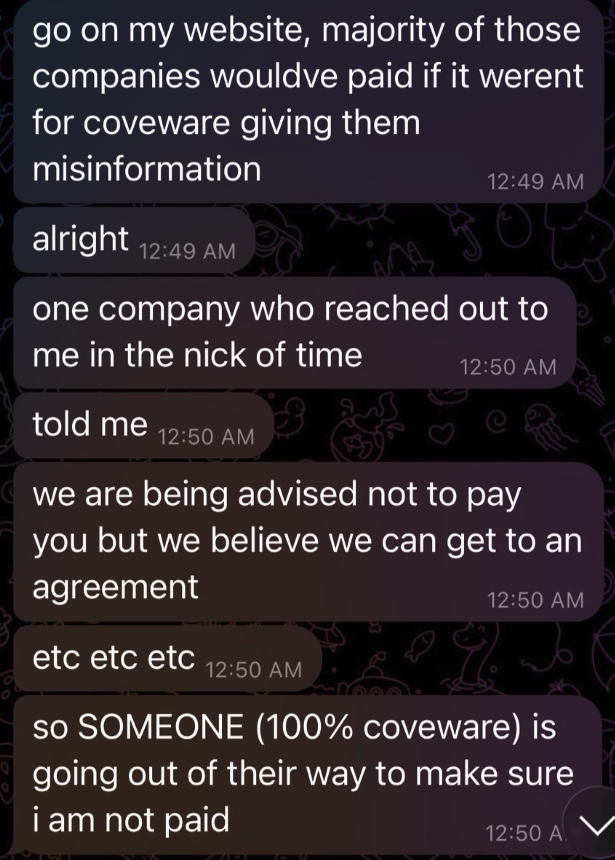
「うちのサイトを見ろ。Coveware が連中に余計なことを吹き込んでいなければ、これらの企業の大半は金を払っていたはずだ」と ShinyHunters のアカウントは書いている。「誰か(間違いなく Coveware だ)が、俺が金を受け取れないようあの手この手を尽くしている」
2026 年 4 月 11 日の別の会話で、ShinyHunters の Telegram アカウントは、自分たちは「この問題を消し去ろうとしている」と非公開で述べ、その問題とは Coveware のことだとしていた。Coveware は本記事へのコメントを拒否している。
「あの会社が払うのは確実だが、この件では Coveware とその介入を把握している。おそらく他の多くの交渉でも、Coveware がしつこく割り込んでくるせいで、ずっと金を受け取れずにいるのだろう」と ShinyHunters のアカウントはぼやく。
Mark Camillo は CyberAcuView の CEO を務めている。この業界団体は 2021 年、大手サイバー保険引受会社数社が共同で設立した。Camillo によれば、企業に代わってランサムウェアの攻撃者と支払い交渉を行う会社の中には、定額の顧問料を取るところもあれば、実際に支払われた身代金の総額に対して一定の割合を課すところもある。
後者の慣行には利益相反が構造的に内在している、と Camillo は言う。交渉を担う側には、事態を攻撃者に有利な方向へ導く強い動機がある。交渉して支払いに応じれば金銭的な見返りが得られるが、金額を低く抑えても得にはならないからだ。
「業界では以前から、身代金の支払いを代行する多くの事業者が最終的な支払額に対する一定の割合を報酬として受け取っており、その割合が必ずしも開示されていないことが認識されています」と Camillo は語る。「それが交渉の当事者でもあるとなれば、まったく筋が通りません。プロセス全体にもっと透明性が求められます。エコシステムのどの主体も、身代金取引の規模や身代金の額そのものから利益を得るべきではないのです」
こうした業務に携わる企業は、手数料は必要だと主張するだろう、と Camillo は言う。より多額の暗号資産を確保しようとすれば予想外に高いコストがかかったり、資金を立て替えるリスクが高まったりするうえ、暗号資産取引所が高リスクの取引により高い手数料を課す可能性もあるからだ。
「取引をめぐる透明性は確かに高める必要があります。暗号資産の値上がり分や、取引所が取引から得る取り分についても明らかにしなければ、実態を突き止めることも、歪んだインセンティブを取り除くこともできません」と彼は述べた。
ここ数か月、米司法省はランサムウェアの交渉担当者を相次いで起訴し、ネット犯罪者と通謀して顧客を欺いたと訴えている。10 月 7 日、司法省は 50 歳の MonsterCloud CEO、Zohar Pinhasi を起訴した。通信詐欺と共謀の罪で、ランサムウェア攻撃への対応費用を顧客から受け取りながら、ハッカーには支払っていなかったとされる。起訴文書によれば、Pinhasi は顧客に隠れて行動し、最終的にはハッカーに金を支払い、ランサムウェア集団に 800 万ドルを支払いながら、顧客には 1,900 万ドルを請求していた。
7 月には、フロリダ州 Land O'Lakes 在住の 41 歳のランサムウェア交渉専門家 Angelo Martino が、Blackcat/ALPHV ランサムウェア集団と共謀して複数の被害者から身代金を脅し取ったとして、70 か月の禁錮刑を言い渡された。司法省によると、BlackCat の攻撃者らは Martino に金を払い、雇用主の顧客の交渉方針や戦略などの機密情報を提供させ、被害者から可能な限り高額の身代金を搾り取れるようにしていた。