FBI 怀疑一名勒索谈判代表亲自运营 ShinyHunters 的敲诈网站
追查 fbijobs.gov 被黑案时,调查人员发现两家勒索谈判公司的高管与 ShinyHunters 往来异常密切,其中一名美国高管还帮该团伙运营受害者曝光站。
中文
复制
美国联邦调查人员正在追查最近从 FBI 窃取高度敏感数据的黑客组织 ShinyHunters。KrebsOnSecurity 获悉,调查人员已锁定两家勒索软件谈判公司的高管,这两人与这个勒索团伙关系异常密切。接近调查的消息人士称,其中一名身处美国的高管甚至帮助 ShinyHunters 运营一个向受害者施压、迫使其支付赎金的网站。
与 ShinyHunters 关联的黑客声称对 2019 年以来的数十起重大数据泄露事件负责。该组织最初主要由居住在法国的网络犯罪分子运营。随着这些早期成员相继被捕或入狱,ShinyHunters 这一名号的控制权最终落到了“Rey”手中。去年已确认,此人是来自约旦安曼的一名青少年黑客。据 FBI 称,ShinyHunters 今年迄今已从受害者手中勒索超过 7000 万美元。
9 月下旬,ShinyHunters 入侵了 FBI 的招聘网站 fbijobs.gov,并挑衅该机构,威胁要公开窃取的文件。据报道,这些文件包括医疗和心理记录、社会安全号码、家庭住址,以及每名员工所属部门和专业方向的信息。
FBI 招聘网站被黑一事,促使该机构以罕见的速度逮捕、拘留并讯问了所有与 Rey 或其他 ShinyHunters 嫌疑人有过通信的人。Reuters 10 月 3 日报道,Rey 已被约旦当局拘留,并正在配合 FBI 的调查。
Rey 之所以能接管这个黑客组织,是因为该组织一名据称是核心成员的人刚刚落网。2026 年 9 月 15 日晚,荷兰当局逮捕了已被定罪的黑客、ShinyHunters 嫌疑人 Pepijn van der Stap。据报道,荷兰警方在 Van der Stap 登录多个在线账户时使用了闪光震撼弹,试图将其震晕后实施抓捕。
据一名接近调查的消息人士称,当局逮捕 Van der Stap 时,他正在使用自己的 Signal 即时通讯账户,调查人员因此得以读取他与经常联系的人近期的通信内容,其中包括位于加拿大和美国的勒索软件谈判人员。
多名知情人士向 KrebsOnSecurity 透露,Van der Stap 的聊天记录是揭开一起雇凶杀人阴谋的关键,而这起阴谋在他被捕后随即浮出水面。荷兰媒体 RTL 上月报道称,这两起谋杀据称计划在境外实施,并有迹象表明是 Van der Stap 下达了袭击指令(目前没有迹象显示这些指令曾被实际执行)。
10 月 9 日,KrebsOnSecurity 率先报道了 FBI 在 ShinyHunters 调查中逮捕 54 岁加拿大网络安全高管 Edward Dubrovsky 的消息。据法庭记录,Dubrovsky 近期出版了一本书,讲的是如何应对网络勒索,书中建议始终与黑客接触;他现被指控威胁披露窃取或入侵所得的数据,并通过敲诈干扰州际商业活动。Politico 报道称,检方已要求对 Dubrovsky 审前羁押,其案件相关记录仍处于封存状态。
一名接近调查的消息人士告诉 KrebsOnSecurity,Van der Stap 的 Signal 消息显示,他与 Dubrovsky 以及一家美国大型咨询公司的至少一名高管频繁交谈,而这些高管往往在 ShinyHunters 的新受害者自己得知被入侵之前,就已经掌握了相关细节。
该消息人士还分享了联邦调查人员的另一项可能极具爆炸性的发现:这名荷兰黑客的聊天记录显示,Dubrovsky 知道 ShinyHunters 从 FBI 服务器上窃取了高度敏感的数据,而在 ShinyHunters 于 Twitter/X 上威胁要公开该机构极为私密的人事档案之前,他从未向 FBI 通报过这起数据泄露。
Shinywire
KrebsOnSecurity 从两名接近 ShinyHunters 调查的消息人士处获悉,FBI 调查人员认为,一家美国咨询公司的至少一名高管积极参与运营了现已关闭的 ShinyHunters 受害者勒索网站 “shinywire[.]com”。KrebsOnSecurity 暂不公布这家美国公司及涉事高管的名称,因为他们尚未被刑事起诉;但这是一家拥有 1,000 多名员工的知名公司。
Shinywire 网站从 2026 年 5 月 3 日前后一直运营到 10 月 16 日,收录了近 100 家被 ShinyHunters 入侵的机构。每条记录都敦促受害方与该网络犯罪团伙接触,商谈付款条件。页面上还附有被盗文件的样本,并承诺如果受害方无视他们的要求,这些文件就会被公开。
下面的截图显示的是 Intuitive Surgical 在 Shinywire 上的勒索页面缓存片段。这家美国医疗科技公司于 2026 年 3 月遭到入侵,起因是一名员工轻信了一封定向钓鱼邮件。
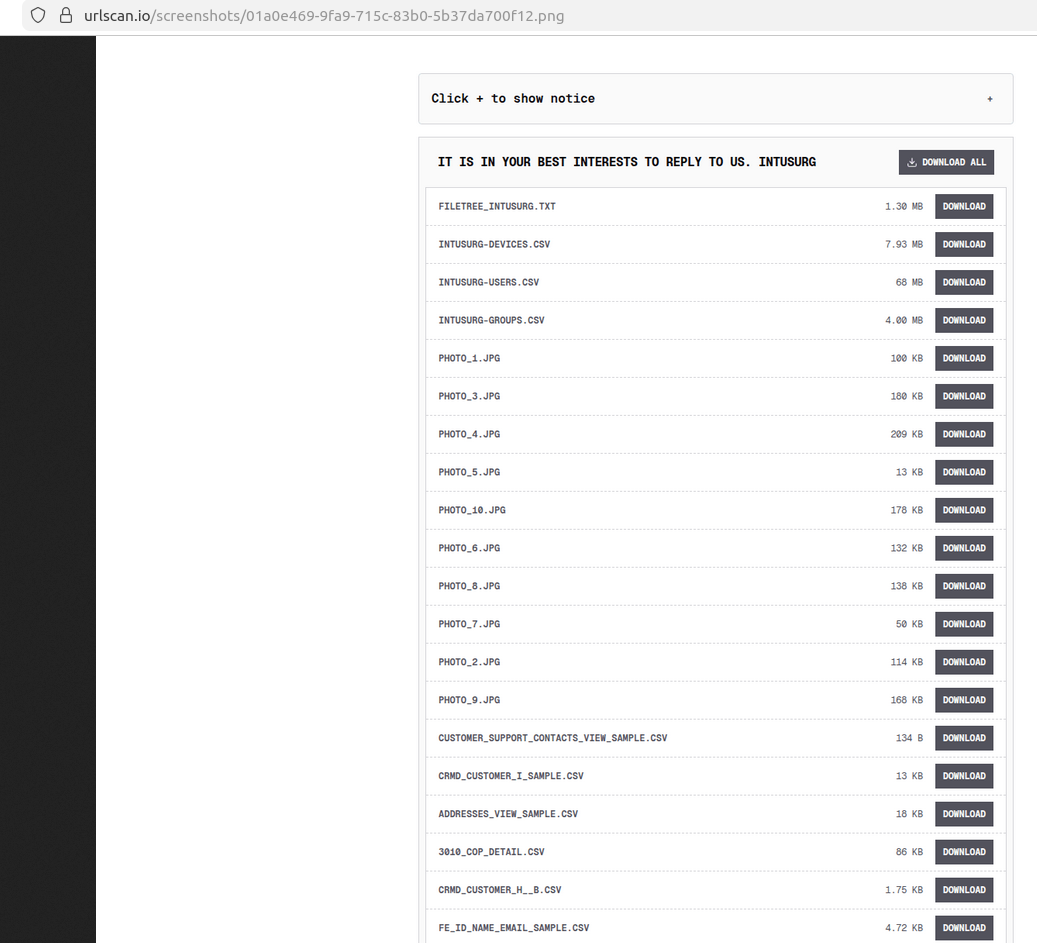
拒绝配合或谈判的受害组织,七天后会发现其全部被盗数据被公布在 ShinyHunters 的受害者羞辱博客上(该网站只能通过匿名网络 Tor 访问)。
在 10 月 15 日发表的一篇报道中,The Globe and Mail 写道,就在 Edward Dubrovsky 被 FBI 逮捕的几个月前,这位加拿大网络安全高管在法庭文件中声称,他成了一名前商业伙伴发起的一场运动的附带损害,那场运动意在“毁掉”另一位业内高管。
报道指出,Dubrovsky 今年在安大略省对 Daniel Tobok 提起诉讼。Tobok 是 Cypfer 的前首席执行官,这家网络安全公司创立于多伦多,在美国、英国、荷兰、阿联酋和墨西哥设有办事处。两人于 2017 年首次成为商业伙伴,后来共同发展 Cypfer,Dubrovsky 在其中担任管理合伙人和首席运营官。但到 2024 年,两人关系破裂,Dubrovsky 指控 Tobok 逐步将他排除在业务事务之外,并做出“越来越反复无常的商业决策”。
据报道,Tobok 否认了这些指控并提出反诉,指控 Dubrovsky 获取机密信息,并通过在另一家公司 CyberSteward Inc 的工作与 Cypfer 进行不正当竞争。他还称,Dubrovsky 一直谎称自己是 Cypfer 的创始人,且并非股东。
Ghostbyte
根据对 Tobok 几位前同事的采访,早在八年前,勒索软件团伙就知道他的一个特定绰号:Ghostbyte。2018 年,一家加拿大公司遭到 Dharma 攻击。Dharma 是一个最早出现于 2016 年的俄语勒索软件联盟计划,作案频繁。受害公司告诉 Dharma 的勒索软件代表,他们倾向于付款,因为部分文件被锁定后已无法恢复,但他们需要 Dharma 给出更可靠的保证,确保收款后会守信。
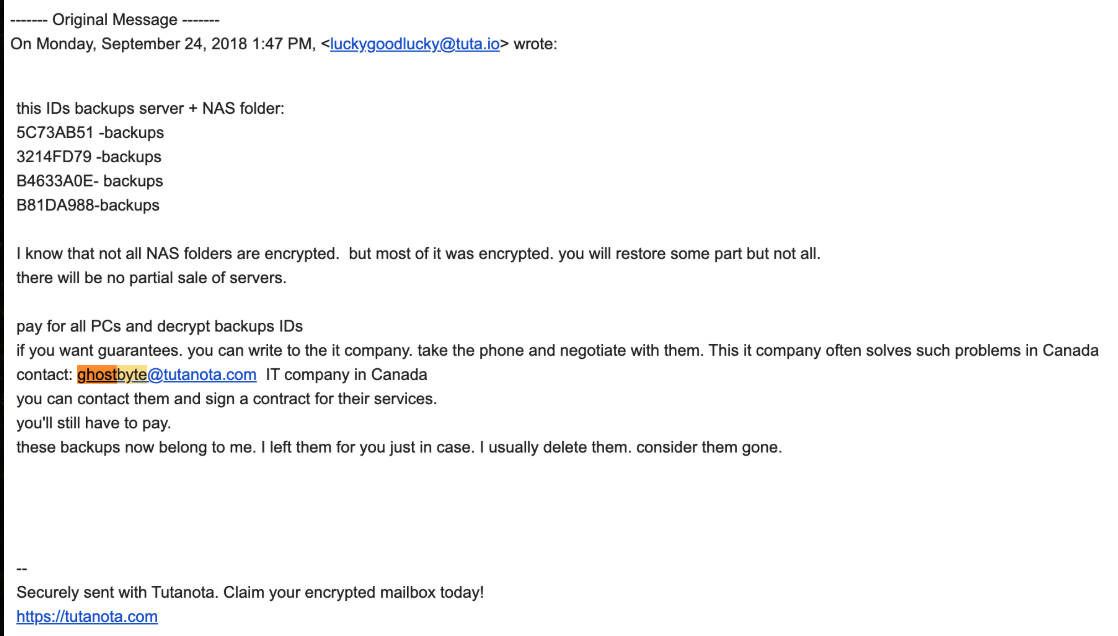
下图是 Dharma 代表回复的删节副本,其中显示该勒索软件团伙催促受害者联系一家加拿大 IT 公司的某个人,这家公司专门帮助寻求此类担保的企业。Dharma 代表建议受害者联系邮箱 ghostbyte@tutanota.com。
“如果你想要担保,就写信给这家 IT 公司,”Dharma 在回复中建议道,“打电话和他们谈。这家 IT 公司经常在加拿大处理这类问题。联系他们,签一份服务合同。钱还是得付。”
目前尚不清楚 Tobok 是否使用过那位 Dharma 代表提供的 Ghostbyte 地址,他也没有回应多次置评请求。不过,泄露追踪服务 Constella Intelligence 发现,Tobok 经常使用的一个邮箱地址——dtobok@me.com——关联着两个在线账号,这两个账号的用户名都是“ghostbyte”,其中一个是 Snapchat 账号。
Constella 还发现,那位 Dharma 代表的邮箱地址 luckygoodlucky@tuta.io 关联着一个加密货币地址,该地址处理过 38 笔交易,合计 43 个比特币,按当前市值约合 350 万美元(这个钱包最近的一笔交易日期为 2019 年 2 月)。
在 10 月 14 日发布的一份声明中,Cypfer 表示公司的业务不包括支付或协助支付勒索赎金,并称 Cypfer 是在媒体首次报道这则新闻时才知道 Dubrovsky 被捕的。
“我们对 Dubrovsky 先生被捕一事事先毫不知情,”一位发言人通过电子邮件告诉 KrebsOnSecurity。“CYPFER 没有收到执法部门的任何联系,据我们所知,也不是任何执法调查的对象。”
声明称,CyberSteward 与 Cypfer 是两家独立的公司,双方没有共同的高管、董事或员工,并且 Cypfer 最近被 Apros Group 收购。Apros Group 是一家控股公司,由前 FBI 特工、Aon Cyber Solutions Group 前 CEO Jason Hogg 领导。2020 年,Aon 收购了 Cytelligence,这是一家安全咨询公司,Tobok 是创始人兼 CEO,Dubrovsky 则是管理合伙人。
利益冲突
在美国,向黑客支付费用以换取加密密钥来解锁感染了勒索软件的服务器,或者换取对方承诺删除窃取的文件并不再在网上公布,都不违法。但如果受害组织向受美国财政部制裁的团伙支付赎金,就可能陷入法律麻烦。ShinyHunters 不在美国或任何其他国家政府当前制裁的勒索软件团伙之列。
专家表示,勒索软件受害者通常会被保险公司指定与特定的事件响应公司合作。但并非所有网络取证与入侵响应公司都愿意代客户向勒索团伙付款。因此,一旦受害企业决定付款,那些不愿资助敲诈者的公司无一例外会被替换成没有这种顾虑的公司。
2024 年 12 月,ShinyHunters 开始敲诈教育科技公司 PowerSchool,窃取了美国和加拿大 6200 万名学生及 950 万名教师的私人信息。据报道,PowerSchool 支付了 285 万美元的赎金。一份关于此次入侵的“常见问题”声明(PDF)称,PowerSchool 在这一过程中得到了 CyberSteward 的协助(ShinyHunters 团伙成员、马萨诸塞州斯特林的 20 岁男子 Matthew Lane 因承认参与 PowerSchool 入侵,于2025 年 11 月被判处四年监禁)。
但支付赎金并未阻止利用同一批被盗数据发起的后续敲诈。到 2025 年 5 月,据报道,多个学区分别收到了使用同一批被盗文件样本发出的独立赎金要求。尽管没有人指称 ShinyHunters 是针对 PowerSchool 用户第二轮敲诈的幕后黑手,但这一事件印证了一个现实:没有任何技术手段能核实威胁行为者是否如承诺般删除了被盗数据,也无法阻止他人滥用同一批记录。
包括 Coveware 和 Unit 221B 在内的多家领先网络事件响应公司一直警告受害者不要向 ShinyHunters 付款,指出所谓“已销毁”的受害者数据往往会被保留、转售,或日后直接用来敲诈该公司的客户。
FBI 在 2026 年 5 月 15 日的一则警报中表达了同样的立场,建议受害者不要向 ShinyHunters 团伙付款。与此同时,ShinyHunters 成员一直在骚扰和威胁 Coveware 与 Unit 221B 的员工,原因是他们提供了这一建议。
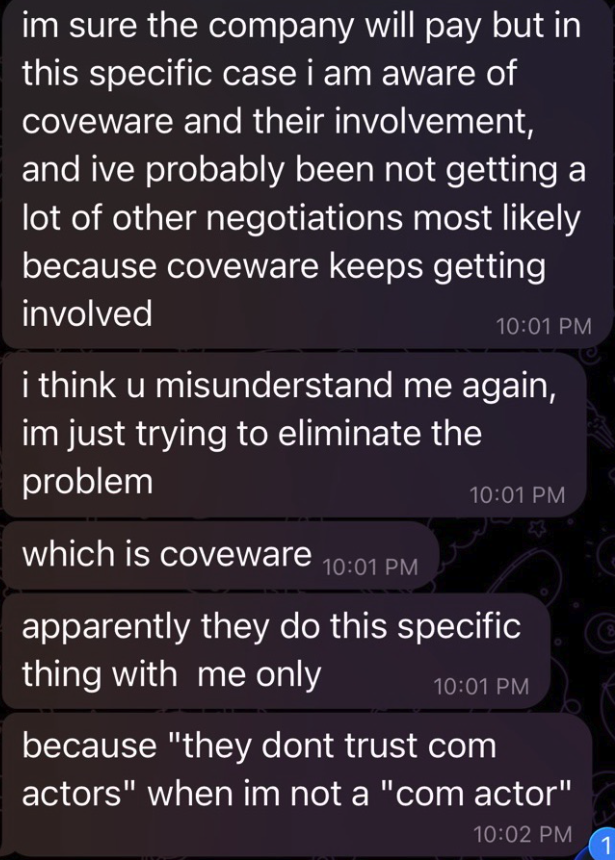
以下截图显示,ShinyHunters 的头目们对 Coveware 反复劝阻受害者不要向该组织付款极为恼火。第一张截图来自 2026 年 5 月 6 日该组织在 Telegram 上的主账号与一名同伙的对话。一位可信信源向 KrebsOnSecurity 分享了这段聊天的部分内容,ShinyHunters 在其中抱怨 Coveware 拉低了他们的付款率。
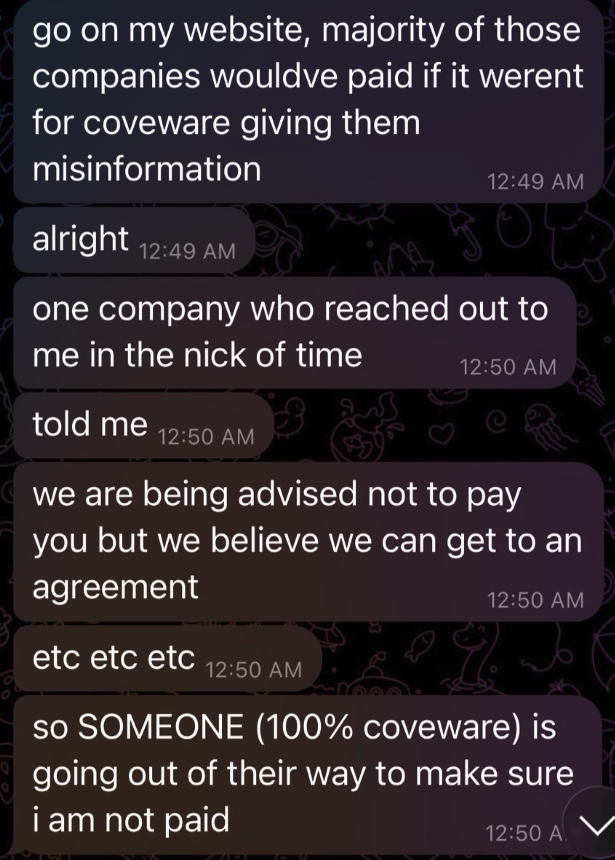
“上我的网站看看。要不是 Coveware 给他们提供错误信息,这些公司大多数本来都会付钱,”ShinyHunters 的账号写道。“有人(百分之百是 Coveware)在千方百计确保我拿不到钱。”
在 2026 年 4 月 11 日的另一段对话中,ShinyHunters 的 Telegram 账号私下表示,他们正试图“消除这个问题”,并称问题就是 Coveware。Coveware 拒绝就本文置评。
“我确信这家公司会付钱,但在这个具体案例中,我知道 Coveware 及其介入,而且很可能我在其他许多谈判中也一直拿不到钱,多半是因为 Coveware 不断插手,”ShinyHunters 的账号抱怨道。
Mark Camillo 是 CyberAcuView 的首席执行官。这家行业组织由多家大型网络保险承保机构于 2021 年联合创立。Camillo 表示,一些公司收取固定的聘用费,而专门协助企业与勒索者谈判付款的公司,往往按实际支付赎金总额的一定比例收费。
他说,后一种做法存在固有的利益冲突:谈判方有充分的动机让局面朝着有利于攻击者的方向发展,因为谈判并付款能给他们带来经济收益,而把价格谈低则不能。
“业界已经注意到,许多代付赎金的机构会按最终付款额的一定比例收费,而这一比例未必会披露,”Camillo 说。“如果它们同时又是谈判方,这就完全说不通。整个流程需要更高的透明度,因为生态系统中任何一方都不应仅仅依靠勒索交易的规模或赎金金额本身获利。”
Camillo 表示,从事这类业务的公司会辩称收费是必要的,因为锁定更大数量的加密货币可能带来意料之外的高昂成本,或者承担资金垫付的更高风险,而且加密货币交易所也可能对高风险交易收取更高费用。
“围绕交易的透明度确实需要提高,加密货币不断升值的部分以及交易所在交易中抽取的比例也需要说清楚,这样才能查清真相,消除任何错位的激励,”他说。
近几个月来,美国司法部已起诉了多名勒索软件谈判人员,指控他们与网络犯罪分子串通,欺诈自己的客户。10 月 7 日,司法部起诉 50 岁的 MonsterCloud 首席执行官 Zohar Pinhasi,指控其犯有电信欺诈和共谋罪,称他向客户收取处理勒索软件攻击的费用,却并未向黑客付款。根据起诉文件,Pinhasi 背着客户暗中行事,最终还是向黑客付了钱,向勒索团伙支付了 800 万美元,向客户收取的却是 1900 万美元。
7 月,佛罗里达州 Land O'Lakes 41 岁的勒索软件谈判专家 Angelo Martino 因与 Blackcat/ALPHV 勒索团伙合谋勒索多名受害者,被判处 70 个月监禁。据 DOJ 称,BlackCat 攻击者付钱给 Martino,让他提供其雇主客户的谈判立场与策略等机密信息,使勒索者能从受害者身上榨取尽可能高的赎金。