AI 极客周报 W45 · 2026-10-31—11-06
本周 50 条。OpenAI 从 Linux 内核里翻出 948 个提权漏洞,Postgres 19 因此推迟;Zig 把十年前的老提案落进主线;硬件那边最耐看的是一台 795 美元的绳索机器人和一台把 Linux 推理压到 35% 的笔记本。
更多 安全
首页本周 50 条。OpenAI 从 Linux 内核里翻出 948 个提权漏洞,Postgres 19 因此推迟;Zig 把十年前的老提案落进主线;硬件那边最耐看的是一台 795 美元的绳索机器人和一台把 Linux 推理压到 35% 的笔记本。
Anthropic 的 FlashProve 为每个响应附加一个 zkSNARK,使从未见过权重的用户也能验证是哪个模型生成了这些 token,在单块 H100 上,一个 400B 模型的速度约为每秒 110 个 token。
homelab 里的一台容器连不上某个网站,DNS 应答却指向了 ISP 自己。作者复盘了证据,再澄清 Unbound、DNSSEC 和 DoH 到底能挡住什么、挡不住什么。
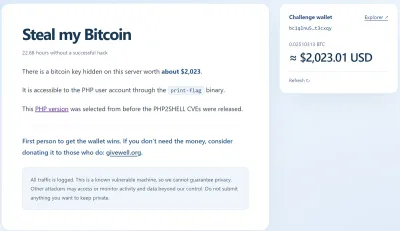
他把 500 美元的比特币放在一台 PHP 服务器上,把链接发到 Hacker News。数以万计的人试图拿走它,只有一个人拿到了 flag,而他找到的密钥打不开钱包。
一辆 2014 款雷诺 Latitude 在未插入导航 SD 卡时拒绝让你设置时钟。车主逆向分析了固件,串联了一个路径遍历漏洞和 core_pattern 技巧,最终拿到了 root 权限。
一条公开的 ChatGPT 分享链接,能在打开它的人已登录的会话里执行攻击者的 JavaScript,读出他的私密对话,再发到站外。
Azure Logic Apps API 连接中的五个跨租户权限提升漏洞,从路径遍历开始,最终到达根 CA。
本周 43 条。Mistral 把 Large 4 的权重放了出来,Anthropic 向 SEC 递了 S-1,OpenAI 一次公开三篇数学与物理结果并给出让学术界消化的流程,还有一条反爬指纹脚本里藏着的提示注入。
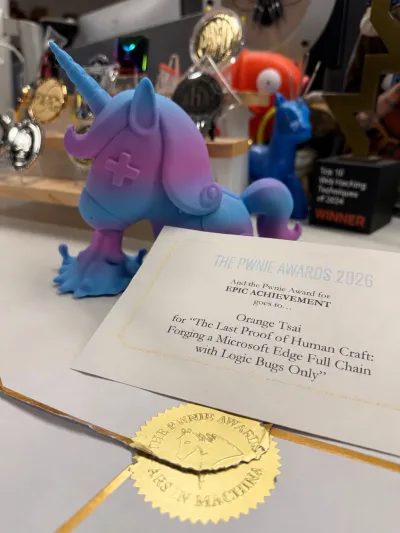
Orange Tsai 用五个 bug 和两个 Windows 特性,在 Microsoft Edge 上拼出一条完全没有内存破坏的全链:无源码导航变成 UXSS,绕过弹窗拦截,借 Immersive Reader 写文件,最后用 telnet:// 拿到代码执行。
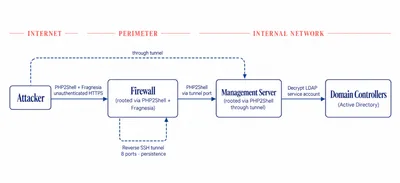
Dream Research 复原的这次行动里,一个未认证的 HTTPS 请求就串起了 PHP2Shell 代码执行和内核提权。19,000 台暴露在公网的 PAN-OS 防火墙被筛到 240 台,24 台植入 webshell,其中两台属于同一家美国政府相关机构,反向 SSH 隧道随即打进内网和 Active Directory。
MuPDF 用 drand48 生成 PDF 的 AES-256 文件密钥,时间戳里只有 9 个比特能影响结果;Foxit 把时间戳和 32 个未初始化字节一起哈希。V12 写的解密器毫秒级遍历密钥,两个密码都不用填。
DecodeBlockTypeAndLength() 返回的布尔值分不清「数据坏了」和「还要更多输入」,一段构造过的流就能写出缓冲区边界。上游二月就修了,但没人当成安全漏洞,直到这个月各运行时一起发版。
本周 43 条。DeepSeek 把支撑自家线上服务的推理框架和 V4.1-Flash 一起开源,PHP 的两个满分 RCE 在禁运期被捅到 Hacker News,还有一款每次盖楼都要过听证会的模拟城市。
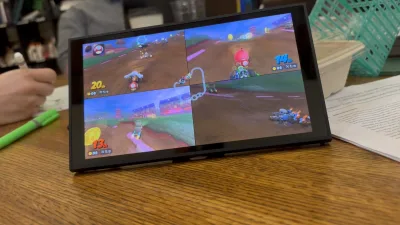
ns2jb 针对 23.0.1 固件,用 WebKit 的 n-day 拿到用户态执行,再靠 SmileBASIC 的整数溢出和 fs 的路径处理漏洞,拿到任意 sysmodule 的原生代码执行。整个过程约两周,找漏洞的活大多由 Codex 承担,需要联网触发。
追查 fbijobs.gov 被黑案时,调查人员发现两家勒索谈判公司的高管与 ShinyHunters 往来异常密切,其中一名美国高管还帮该团伙运营受害者曝光站。
2026 年 10 月 19 日,Cloudflare 获悉 eMudhra 签发的八张中间证书用了弱密钥,任何人都能据此为任意域名伪造证书。Cloudflare 已修补自身基础设施并发布客户端更新,文章列了客户和开发者还需做什么。
博通的专有WPS实现至少从2010年起就可被利用,而2018年的补丁从未覆盖大多数路由器。Quentin Kaiser在比利时四家ISP中的三家上演示了远程代码执行,涉及的设备至今仍未打补丁。
Claude 找到了 NIST 椭圆曲线种子的来源,解开了自 20 世纪 90 年代以来悬而未决的疑问。种子不是传闻中的口令哈希,而是 C 库 lrand48 以 Unix 时间戳为种子生成的。Anthropic 还另外追出了六个基点。
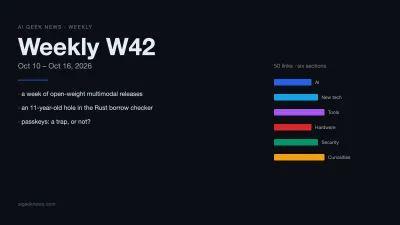
本周 50 条。开源权重与多模态的模型一周里集中放了一批、Rust 借用检查里躺了十来年的健全性漏洞被翻出来、passkey 是不是陷阱打成了一轮对辩。
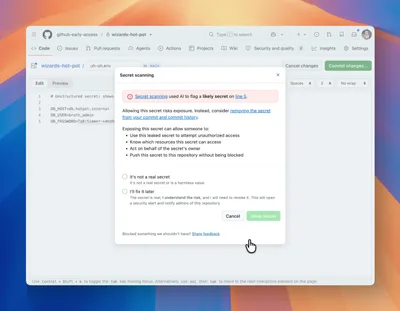
GitHub 用微调过的 ModernBERT 分类器换掉了远程 LLM 密钥扫描器。这个分类器会连候选内容和它周边的代码一起读,接受率提高 11.5%,扫描耗时中位数缩短 86%。
IBM i 保存文件保留两个容器校验和。这项逆向工程从反编译的读取器复现了两种算法,通过只改动依赖于变更的字节来修复被修改的文件,并厘清了这些校验和能保护什么、不能保护什么。
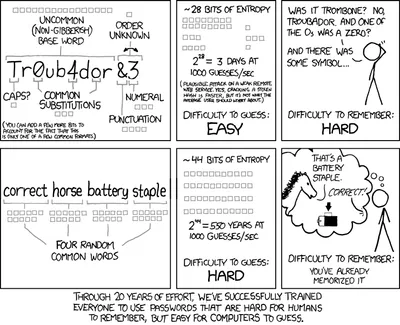
第三方 cookie 没被淘汰,指纹识别先成了新的追踪手段。文章从一个算出访客昵称的演示讲起,拆开指纹的数据来源、信息熵如何把特征换算成比特,以及 Chrome、Safari、Tor 各自给出的答案。
Telegram Desktop 单实例 IPC 里的分隔符没有转义,点一次链接就能把磁盘上任意文件读出并发给攻击者,会话凭据也不例外。
有人把手机上 23 个底层开源项目过去一年的提交历史全下载下来,按改动数量统计维护者:11 个项目只有一到两人在做日常维护,八个项目查遍四个公开资助渠道一分钱也拿不到。