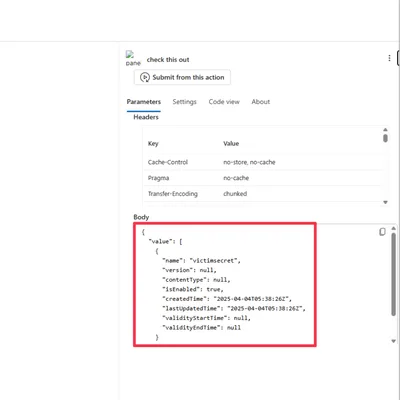
Azure 最薄弱的环节:五起完整的跨租户入侵
Azure Logic Apps API 连接中的五个跨租户权限提升漏洞,从路径遍历开始,最终到达根 CA。
更多 身份认证
首页Azure Logic Apps API 连接中的五个跨租户权限提升漏洞,从路径遍历开始,最终到达根 CA。
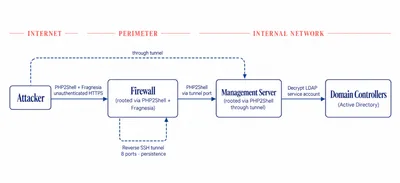
Dream Research 复原的这次行动里,一个未认证的 HTTPS 请求就串起了 PHP2Shell 代码执行和内核提权。19,000 台暴露在公网的 PAN-OS 防火墙被筛到 240 台,24 台植入 webshell,其中两台属于同一家美国政府相关机构,反向 SSH 隧道随即打进内网和 Active Directory。
SAML 在企业 IT 里活了二十多年,作者认为它每一层都建在沙子上:XML 签名验证、规范化、信封式签名、大杂烩式设计和协议僵化,每一样都反复出过漏洞。他逐条拆开,并说明为什么所有路最后都通向 OIDC。
NIST与CISA发布NIST IR 8587,为云服务商和机构提供令牌防伪造、防窃取与防滥用指南,并新增AI与PQC迁移考量。
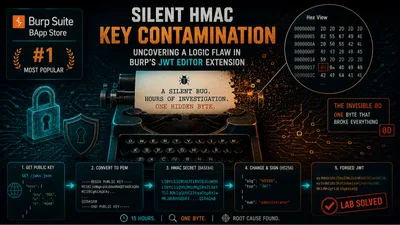
Burp 的 JWT Editor 扩展里一个静默 bug 让靶场怎么都打不通,作者花十五小时追到密钥被污染的真正原因,最后把它变成了上游仓库里的一个 issue。
过去几年,科技行业一直把通行密钥说成登录的终极方案,大厂每次登录都贴心提醒你它多省事。这篇文章从个人用户的角度说明,通行密钥在账号恢复、多设备迁移和跨平台这些环节上还没准备好。