沙盒环境的6个好处
60% 的组织已让 AI agent 进入生产环境,Docker 用 microVM 沙箱隔离自主 agent 的凭据与网络访问。
中文
复制
在我们的《代理式 AI 现状报告》中,60% 的组织表示已有 AI agent 在生产环境中运行。这些 agent 会自行安装软件包、运行脚本、调用外部服务,而其中大量工作如今发生在开发者的笔记本电脑上,用的是开发者的凭据。在本机直接运行不受信任或实验性的代码一直都有风险,而把同一台机器交给自主 agent,风险只会更高。
沙箱环境为代码提供了一块独立、可控的运行空间,对底层机器和外部系统的访问都受到限制。这条边界守得有多严,取决于沙箱是怎么造的——差异也正是从这里开始变得重要。
沙箱环境的好处本身就值得了解,而当里面运行的是一个权限自动批准、无人值守的 agent 时,这些好处还会叠加放大。下面列出六项,从隔离、凭据处理到运行时强制执行的政策,以及 Docker Sandboxes 如何逐一实现。
核心要点
- 沙箱提供一道硬隔离边界,不受信任的代码或自主 agent 运行时无法访问宿主机。
- Docker 的沙箱环境带来多项好处:隔离、由你掌控的政策、安全的凭据、用完即弃、真实的 Linux 开发环境,以及所有 agent 共用同一套沙箱技术。
- 沙箱在运行时强制执行你定义的网络和文件系统政策,这正是它成为治理执行点的原因。
- 对 AI agent 而言,这些好处叠加起来,就是在边界之内实现完全自主,让它们既能干活,又足够安全。
1. 隔离
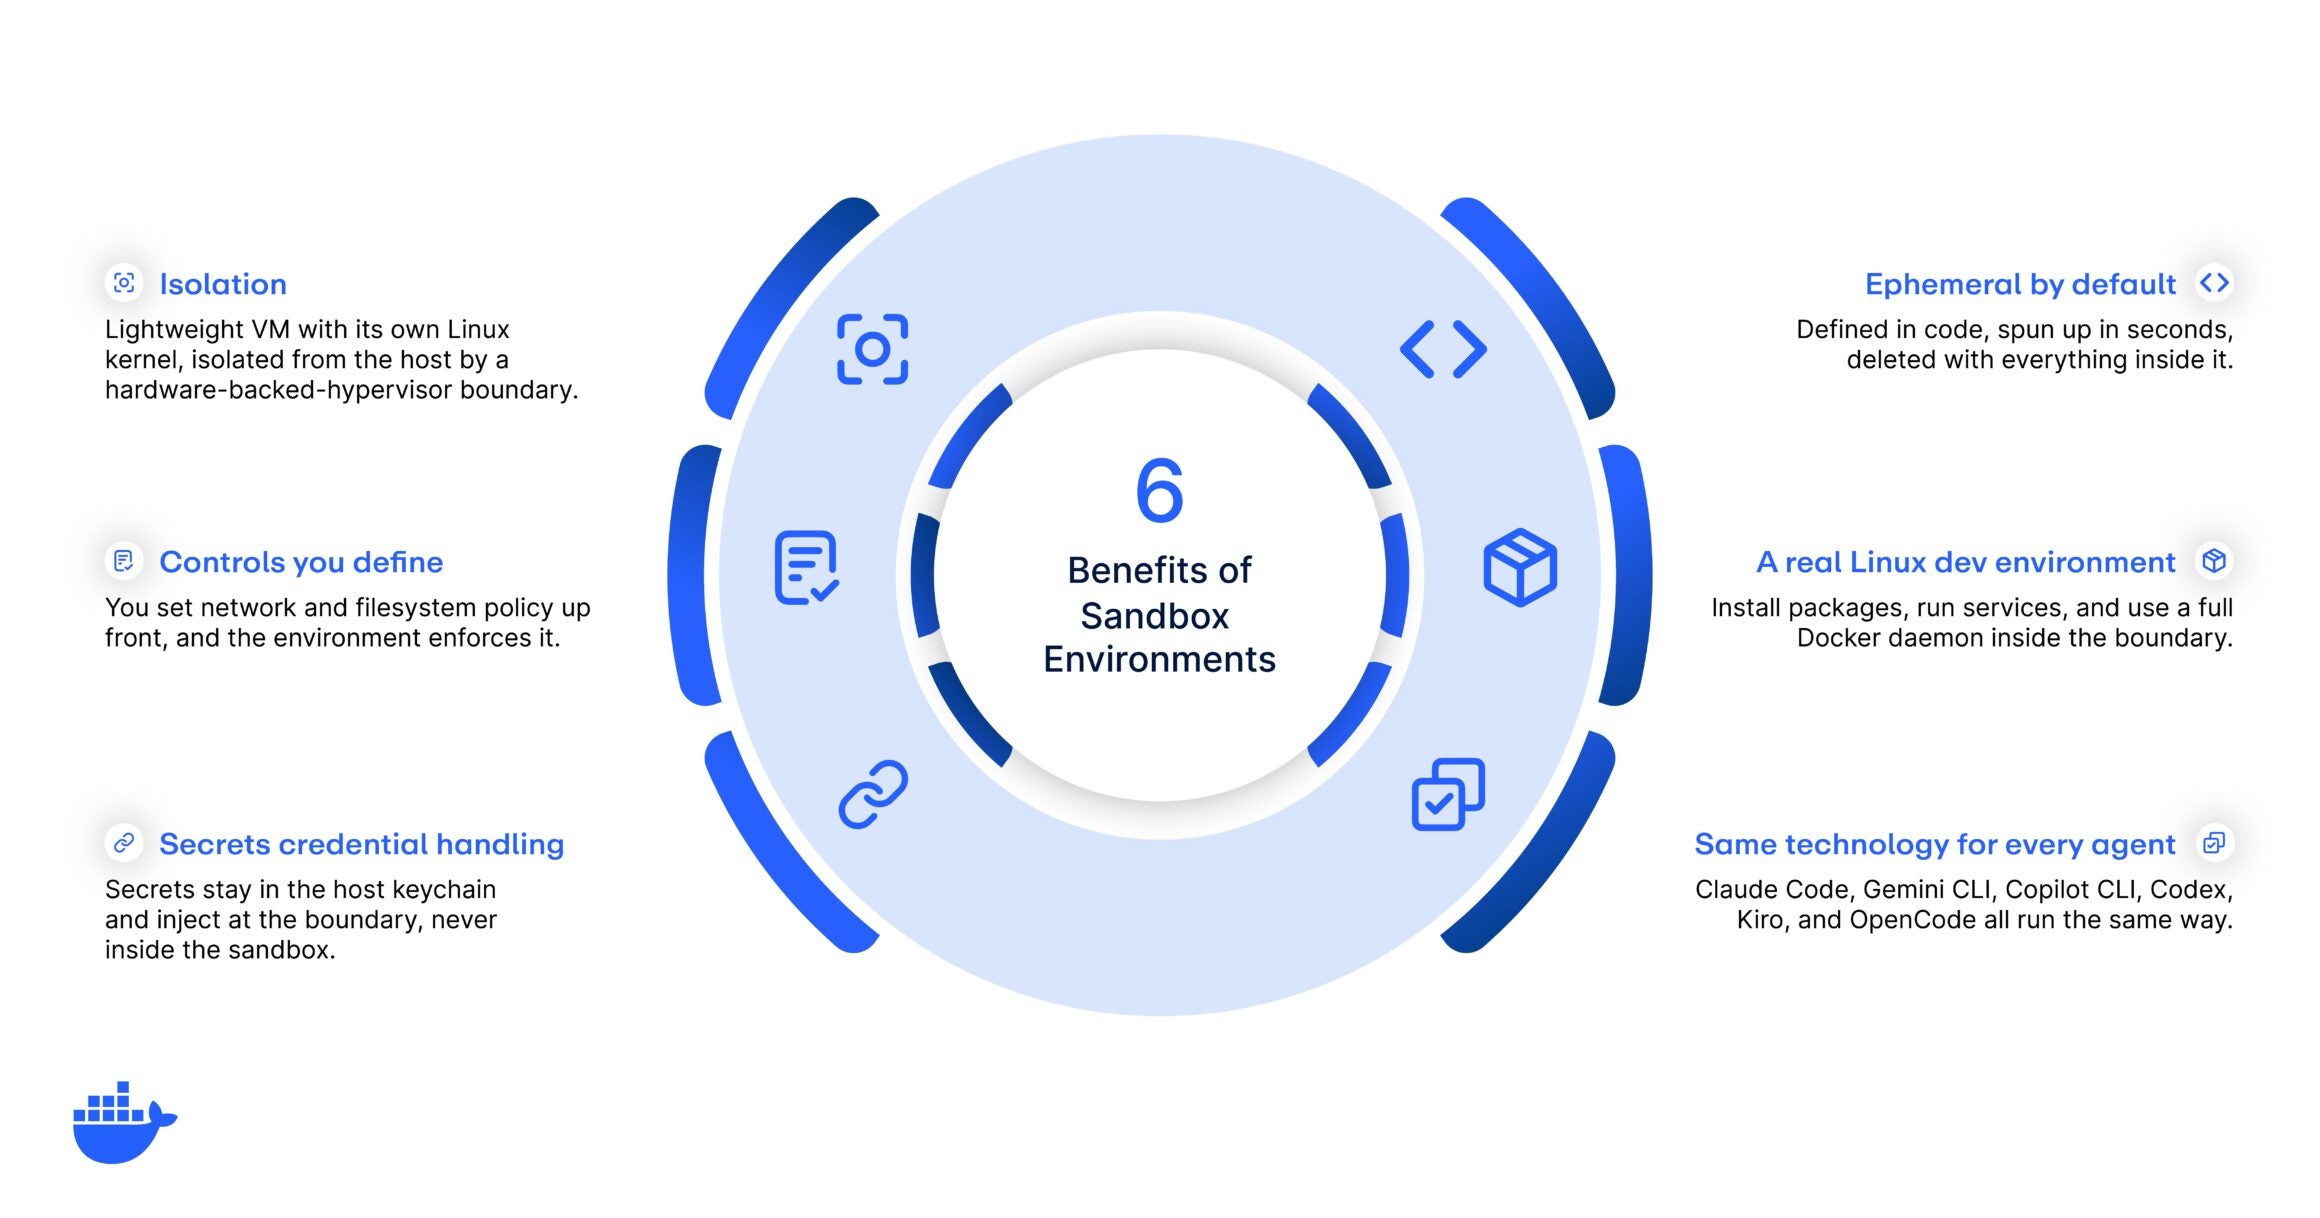
这份清单上的每一项都建立在隔离之上,边界的强度决定了沙箱是否可信。对 Docker Sandboxes 来说,每个沙箱都运行在自己的 microVM 中:一台轻量级虚拟机,拥有独立的 Linux 内核,通过硬件支持的 hypervisor 边界与宿主机隔离。
这种隔离与完整虚拟机提供的隔离属于同一类,也正是它让你能放手给 agent 真正的自由。Docker 沙箱运行自己的内核,因此一个被攻陷或失控的 agent 既碰不到宿主机、其他沙箱,也碰不到自己环境之外的任何东西。它想逃逸,只会撞墙。于是 agent 可以装包、拉取不受信任的依赖、无人值守地跑代码。而一旦内部出了问题,破坏会被留在沙箱里,丢弃沙箱时一并消失。有了这层围堵,才敢让 agent 全速运行。
| ⓘ MicroVM 与容器隔离:(Linux)容器共享宿主机的内核,因此其隔离性取决于内核层面的控制机制。注意,使用 Docker Desktop 时,为了提供运行 Linux 容器的环境,你其实已经在一台虚拟机里托管这些容器,所以它们与宿主操作系统是隔离的。但所有容器仍然共享同一个内核(也就是那台 Linux 虚拟机的内核)。因此,容器之间并没有强隔离。 |
|---|
2. 由你定义的网络与文件系统控制
隔离筑起外墙,你定义的控制则决定工作负载在墙内能碰到什么。多数沙箱都能在一定程度上限定网络和文件系统访问:工作负载可以访问哪些域名和 IP 段,以及可以读写宿主机上的哪些路径(如果有的话)。不同工具表达这套策略的精细程度不一,动手之前值得先确认,因为粗线条的规则会留下缺口,而 agent 迟早会找到它们。
Docker Sandboxes 允许你按沙箱设置这套策略,并在运行时于边界处强制执行,所以即使里面的代码做出你没预料到的举动,规则依然成立。这些控制既能阻止实验发起未经授权的对外连接,也能掐断数据外泄、挡住对不受信任或恶意服务的访问。限制文件系统,则让 SSH 密钥、云凭证这类敏感的宿主机路径保持在够不着的地方。
3. 凭据的安全处理
Agent 需要凭据才能做有用的事:推送代码到仓库需要 token,调用服务需要 API key。风险在于,环境里的凭据可能被在那里运行的任何东西读取、记录到日志或泄露出去。大多数沙箱把密钥作为环境变量或挂载文件传进去,值就落在了工作负载能读到的地方,工作负载运行的任何东西同样能读到。
Docker Sandboxes 把凭据完全挡在环境之外。凭据留在宿主机的 keychain 里,沙箱在边界处把它们注入到对外网络请求中,工作负载因此能用上凭据,而值本身始终留在宿主机上。读不到密钥的 agent,也就无法把它外泄、写进日志,或在提示注入的指令下交出去。凭据在请求路径上发挥作用,敏感内容则始终在你的掌控之中。
4. 可快速重建的临时、一次性环境
沙箱创建快,丢弃也容易,所以每个沙箱都可以当作一次性的。任务结束,或者 agent 跑偏时,直接删掉环境,里面的一切随之消失:已安装的包、正在运行的进程、agent 对系统做的任何改动。但如果工作目录是从宿主机挂载的,agent 在那里创建或修改的文件在环境删除后仍会留在你的机器上。
重建同样有价值。沙箱用代码定义,因此你可以按需拉起一个完全相同的环境,每次配置都一致,连包和设置都一样。这就是把基础设施即代码用到了工作空间上:可复现、可版本化,团队内保持一致。对 agent 来说,一次性还带来了并行能力。你可以同时跑多个 agent,每个都在自己全新的环境里,工作完成后把它们全部销毁。
5. 一个真正的 Linux 开发环境,外加完整的 Docker 守护进程
隔离并不意味着要把环境裁剪得残缺不全。一个值得用的沙箱应当为工作负载提供真正的 Linux 环境,配上开发者或 agent 实际需要的工具,让你能在边界内安装软件包、运行服务、启动数据库、编译代码。不同环境在完整度上差别很大,而过于单薄的环境会把工作推回宿主机,这样一来,划出边界本身就失去了意义。
Docker Sandboxes 在沙箱内隔离出一个完整的 Docker 守护进程,agent 因此可以在工作过程中构建并运行容器,而没有任何路径能回到宿主机的守护进程。对 agentic 工作流来说,这是一项实打实的能力——一个任务可能既要构建镜像,又要在容器里跑测试套件,最后再把它们全部清理掉。这个环境的行为就像一台真正的机器,正因如此,它才是一个能干真活的地方。
6. 所有 agent 共用同一套沙箱技术
开发者经常会在不同 agent 之间切换。有的任务适合 Claude Code,有的适合 Gemini CLI、Copilot CLI、Codex、Kiro 或 OpenCode。如果每个 agent 都自带一套隔离模型,你就得为每个工具分别加固一套环境,而且每家厂商的模型还可能随版本升级而变。
统一的沙箱技术解决了这个问题:所有 agent 都以同样的方式运行,处在同一种隔离环境里,使用同一个策略引擎。网络、文件系统和凭据策略只需定义一次,无论实际干活的是哪个 agent,都同样适用。对平台团队或安全团队来说,正是这种一致性让治理在大规模下真正可执行:只需理解一条边界,只需审计一套控制措施,而开发者采用的每一个 agent 都被覆盖在内。
谁能从沙箱环境中获益最多
这六项好处对不同的角色有不同的价值。
- 个人开发者
- 你获得了自由试验的空间。可以尝试一个有风险的依赖、运行一个不熟悉的工具,或者让 agent 无人值守地干活,因为你知道环境是被隔离的、用完即弃的。出了问题就删掉重来,你的机器永远不会被波及。
平台团队
- 你获得一致性与控制力。沙箱只需定义一次,就能为每位开发者提供相同的环境和相同的策略,无论他们使用哪种 agent。这意味着开发者需要操心的配置更少,而你可以在中心位置维护一套统一标准。
安全团队
- 你获得隔离与监管能力。沙箱限制了 agent 能触及的范围,并为你提供一个可跨所有工具监控的边界。你可以放心批准 agent 的采用,因为环境会在运行时强制执行你的策略,而这正是生产环境中 保护 AI agent 安全 的核心。每个环境都是一次性的,因此没有任何持久化的东西可供攻破。
为什么这对 AI agent 至关重要
把六项能力放在一起,你就能理解为什么沙箱有可能成为运行 agent 的标准方式。agent 需要自主性才能发挥作用。它必须安装软件、运行代码、调用服务,而不能每一步都等人批准。在你的宿主机上赋予它自主权是危险的,但把它放进沙箱里就安全了。
隔离限制了 agent 能做的事,你定义的控制措施则划定了它能触及的范围。凭据始终不落到它手里,因此即使 agent 被攻破也无密可泄。当一次运行偏离正轨时,一次性特性让你可以丢弃整个环境,在几秒内重新开始。真实的 Linux 开发环境意味着 agent 能完成真正的工作,而用同一种沙箱技术运行所有 agent,则确保无论团队选用哪种工具,这一切都保持一致。这些优势叠加起来,让 agent 能全速运转,同时把任何失误的爆炸半径压到接近于零。
用 Docker Sandboxes 安全运行 agent
这些优势彼此依存,任何一项存在缺口,都会成为失控 agent 最先找到的薄弱点。只有隔离而不处理凭据,你的密钥照样会泄露;而一个无法干净拆除的开发环境,在 agent 第一次行为失常时就会变成负担。
安全运行 agent 意味着六项能力必须同时到位,而这正是 Docker Sandboxes 的设计目标。隔离来自 microVM,控制措施就是你设定的网络与文件系统策略,凭据留在宿主机钥匙串中,在边界处注入,agent 永远看不到它们。环境是一次性的,并以代码定义;工作区是真实的 Linux 系统,带有完整的 Docker daemon;同一种沙箱技术以相同方式运行所有主流编码 agent。
当你准备在团队中安全地运行 agent 时,Docker AI Governance 将同一道边界延伸到整个组织的策略层面。网络、文件系统和工具访问规则只需定义一次,即可统一管控会话可以使用哪些凭据,并应用到每位开发者的机器上,还附带安全团队拿得出手的审计记录。
开始使用 Docker Sandboxes **→ **
常见问题
沙箱环境用来做什么?
沙箱为编码 agent 及其运行的代码提供一个隔离、一次性的执行环境,与宿主机完全分离。主要用途是无人值守地运行 Claude Code、Codex、Gemini CLI 这类 AI 编码 agent,让它们安装软件包、运行服务,甚至在沙箱内运行 Docker,也可以用来试验那些你不想在自己机器上跑的高风险改动。
沙箱环境的主要好处是什么?
隔离。沙箱阻止内部运行的任何东西触及宿主机,因此误操作、恶意软件包或行为失控的 agent 都会被限制在里面。
沙箱环境只关乎安全吗?
不是。安全是主要好处,但沙箱还能提升可复现性、加快新人上手,并让开发者和 agent 自由试验,因为环境是一次性的,且以代码定义。
沙箱环境会拖慢开发者吗?
不一定。像 Docker Sandboxes 这样基于 MicroVM 的沙箱几秒内即可启动,立刻为你提供一个完整的 Linux 环境,因此隔离带来的安全性几乎不以速度为代价。
沙箱对 AI agent 有什么帮助?
它让 agent 在完全自主运行的同时,限制其能触及的范围。隔离缩小了影响半径,你定义的策略划定了访问权限,凭据处理则让密钥不落到 agent 手里。