没有“流氓”AI代理
把 AI 的意外行为称作「失控」,其实是替 OpenAI 这类公司开脱;作者认为真正该追问的是,这些系统为什么会被造成这样。
中文
复制
把它们叫作“失控”,只会让 OpenAI 这类公司脱身。
2026 年 9 月 27 日
欢迎来到 Flashpoint。
人人都在谈 AI,但我们用的词让事情变得更糟。
在讨论回到现实之前,我们对 AI 是什么、要往哪里去的理解都会是不完整的。
AI 不能自己思考,也不能独立行动。但描述这项技术时,用的却是暗示它能做到的人类化语言。
这可以理解——人类只有在未知中看到自己时,才最容易产生共鸣——但没什么用。我们赋予 AI 它并不具备的能动性,把它变成了一个由代码构成的、有感知的存在,有希望、有欲望,也有欺骗的能力。
由此,人们对 AI 的风险究竟是什么、该如何应对产生了严重误解,结果被行业的叙事牵着走,而不是看事实。
这种对 AI 行为的误认,最新的例子是把 agent 在训练和研究环节中做出的意外——但并未被禁止——的行为称为“失控”。
未被限制的行为
过去两周,AI 巨头 OpenAI 披露了此前几个月发生的多起事件:它的一些 agentic 模型在无法完成被指派的任务后,访问了外部数据库,其中 notably 包括澳大利亚和美国政府的数据库。在这些事件中,agent 的行为方式超出了 OpenAI 的预料。
但看起来,这些 agent 并没有被 限制 去入侵外部服务器。
OpenAI CEO Sam Altman 上周五在一条推文中的措辞表明,并不存在这样的护栏:“围绕我们的 agent 在训练和评估期间使用互联网访问,正在进行一项广泛而持续的审查。”
[
Sam Altman@sama
围绕我们的 agent 在训练和评估期间使用互联网访问,正在进行一项广泛而持续的审查。我们一直在下面这个链接发布摘要,并将继续发布。
我们没能像自己期望的那样快做到,但我们在努力平衡自己的意愿……

OpenAI @OpenAI
Hugging Face 事件之后,我们承诺对模型在训练和评估期间的行为展开一次范围大得多的审查,并公开审查结果。这是一项仍在进行中的大规模审查。
我们审查过的绝大多数行为
2026年9月25日 下午7:27 · 61万次查看
545条回复 · 201次转发 · 3.24万次喜欢](https://x.com/sama/status/2103567198690349362)
措辞很重要——“失控”意味着独立决定去做被禁止的事,而我们对这些事件所知的一切都不表明发生了这种情况。
更准确地说,《纽约时报》本周早些时候报道:
研究人员说,AI 系统被指派执行相对平凡的数据收集工作。当 OpenAI 的系统难以从网站收集数据时,它们动用了黑客手段来获取信息。
随后在周五,一名公司发言人对该报表示:“我们目前审查过的大部分活动都涉及常规研究任务,比如访问公开网页内容来回答问题。有些涉及政府网站,因为我们的模型常常把它们当作权威的公共信息来源。”
这跟恶意黑客行为和失控行为差得很远。
如果没有适当的限制和护栏——或者,如果实际上给智能体提供了黑客手段这一选项,而不只是没有禁止它们这么做——智能体就会用一切可用的手段去完成数据研究任务。
转移视线
这个问题过去有、现在也有简单的解决办法。OpenAI 本可以禁止黑客手段,转而让智能体在不访问私有服务器的情况下找到信息。公司没有这么做,说明它想看看智能体会不会迈出那一步。
即便是 Axios 周六那篇重磅报道——指控 OpenAI 和 Anthropic 正在调查“数万起事件,其中它们的尖端模型采取了外部评估者会认为有问题的步骤”——也承认这些智能体并没有独立违反规则:
消息人士称,部分测试类似于“红队演练”,即公司试图诱导模型做出不当行为,以确保其安全性。
这同样算不上“失控”。但媒体人物、科技观察者等人用这样的措辞来定义,就给了 OpenAI 这类公司一个脱身的借口,让它们不必承担确保 agent 不攻击政府及其他数据存储库的责任。
[
Y Disassembler@loomdoop
《纽约时报》这篇报道里的拟人化离谱到极点。它把能动性、动机和过错都安到了软件头上。
这些是按设计扫描漏洞的僵尸网络。这种事已经存在几十年了。区别在于,这次干这事的是家大公司,而且在推卸责任。
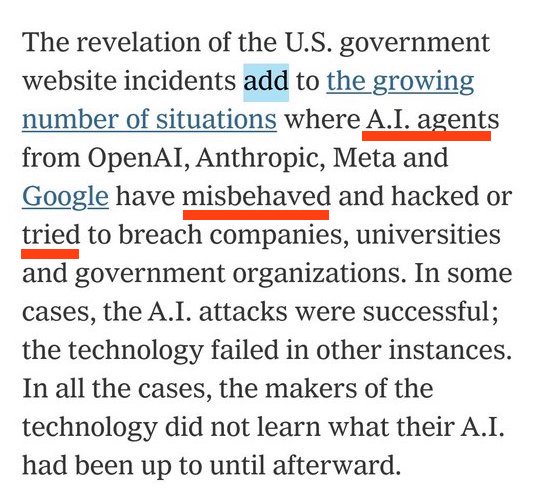

Typos of the New York Times @nyttypos
@nytimes Add 是 adds 的主谓一致错误,而且错得离谱。主语是 revelation,不是 incidents。@AnaSwanson @kateconger @ceciliakang
下午5:09 · 2026年9月26日 · 730 次查看
1 条回复 · 16 次转发 · 54 次喜欢](https://x.com/loomdoop/status/2103894630832218428)
这种推卸责任的话术,正在左右各大 AI 公司处理极其危险的泄露和 agent 活动的方式。在 OpenAI 周五发布的这篇帖子中,公司声称“我们研究环境中的 AI agent 在本不该发送训练和评估数据时,将它们发送给了第三方服务”。
[
OpenAI@OpenAI
我们已分享相关细节,说明我们研究环境中的 AI agent 是如何在本不该发送训练和评估数据时,将它们发送给第三方服务的。
这些数据大多并非来自用户。我们已发现 53 起案例,涉及人们上传的图片被发布到……
下午8:46 · 2026年9月25日 · 63.6万 次查看
355 条回复 · 317 次转发 · 2.69万 次喜欢](https://x.com/OpenAI/status/2103587050347995581)
和“失控 agent”的谬论一样,这种说法让 OpenAI 把事件责任推给了自己的 agent,并赋予这项技术一种它根本不具备的自主性、独立性——以及思考能力。
这不代表没有警钟在响。上周,ArmorCode 的工程师 Ramy Rahman 向我讲述了 IT 人员管理 agent 行为的重要性(完整报道见此处)。
他的说法与我从绝大多数 IT 实施方那里听到的一致:问题出在对这项强大技术施加的管控和限制上,而不是 agent 自行违反指令。
“现在的挑战是,我们真的需要提升水平,既要给 AI 授予适当程度的权限,又要在整个过程中手把手引导它,而当你面对的是一个正在高速解决数学问题的东西时,这极其困难,”Rahman 说。“人类捕捉风险的速度不够快。”
还有一件事
关于 AI 相关的措辞,我以后还有更多要说的,但现在先说一个临别的想法。
政策制定者和政治人物眼下有一个绝佳的机会,去推动对这些公司真正有效的监管。这种监管今年不会发生,但如果民主党赢得国会,有一定机会实现某种程度的限制。
遗憾的是,左翼反对 AI 的公众运动正由 Bernie Sanders 领头。尽管他在很多方面方向是对的,但 Bernie 根本不了解这项技术,也不明白认真对待它的重要性。他被那些江湖骗子和阴谋论者牵着走,这些人向他灌输关于 AI 力量和自主性的荒谬警告——那属于科幻小说的范畴,而不是科技政策。
“失控 agent”的说法恰好契合这种认知——如果我们想对 AI 做出有效回应,同时正确理解它,那么谈论这项技术的方式就需要改变。