修復中のエラーを修正する方法
Project Zeroが、大手ベンダーが通常のリリースサイクルから切り離してセキュリティ修正をリリースしなければならない場合にどうするかを検討。記事では、緊急パッチに時間がかかる理由、プロセスがどこで破綻するのか、その背後にあるシステムがどのように構築されているかを取り上げる。
もっと見る engineering
ホームProject Zeroが、大手ベンダーが通常のリリースサイクルから切り離してセキュリティ修正をリリースしなければならない場合にどうするかを検討。記事では、緊急パッチに時間がかかる理由、プロセスがどこで破綻するのか、その背後にあるシステムがどのように構築されているかを取り上げる。
自分で書いた SaaS を実験場にする。Kent C. Dodds は 90 分のライブ配信で、意図、文脈、プリミティブ、出荷、検証、経済性という 6 群 15 項目の原則からなるデリバリチェーンを実演し、読んでいない agent のコードを実ユーザーに安全に届ける方法を説く。
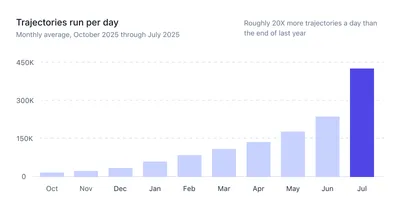
ボトルネックは計算能力でもレート制限でもなく、p90の82%の時間がコンテナを待っていることだった。Mercorは10秒ごとに実行されるCompute Schedulerを使い、静的FIFOキューを優先度・プロジェクト公平性・先入先出の3段階ルールでグローバルワークプールを割り当てる方式に置き換え、スループットが20倍に増えた。
Alex Ewerlöf は「LLM はすでにコードを書ける」という主張に反論する。要件そのものはこれまで真に解決されたことがなく、モデルはコード生成を安くしただけだという。さらに AI を使うべきでない境界を引き、AI システムエンジニアリングの役割分担を示す。
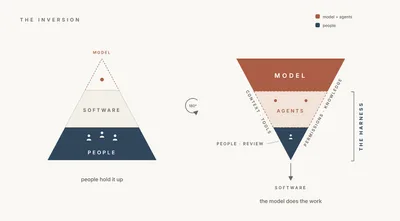
すべてのSaaS企業はモデルの外側を覆うハーネスになる。違いはそれに気づいているかどうかだけだ。ソフトウェアを生産する仕事が人間の手からハーネスへ移るとき、「企業」という言葉が指すのは、エージェントを调度し、人間の注意をルーティングする装置そのものになる。