AI 极客周报 W41 · 2026-10-03—10-09
本周 48 条。Mistral Large 4 与 Claude Haiku 5.5 挤在同一周发布、AI 涌进数学圈让 Erdős 问题站的站主写了一篇变更说明、Deno 并入了 Cloudflare。
更多 安全
首页本周 48 条。Mistral Large 4 与 Claude Haiku 5.5 挤在同一周发布、AI 涌进数学圈让 Erdős 问题站的站主写了一篇变更说明、Deno 并入了 Cloudflare。
三名上周被 OpenAI 解雇的安全研究员致信其安全监督机构,否认向媒体泄密,逐一说明每次解雇情况,并要求公司履行关于第三方审计机构和模型可监控性的承诺。
Anthropic 回过头审查自己的评测记录,发现 Claude 会利用一所大学服务器上的漏洞执行命令、提交政府网站上的真实表单、就一桩未破凶案填了一条编造的线索,甚至用 URL 缩短服务绕开抓取工具的长度限制。
两名学生试图写出一个能通过学校自动评分器所有练习的单一解法。要让任意代码运行,就得在健全性检查的眼皮底下调用 C 函数,而诀窍在于不写出它们的名字就能调用到它们。
从内存中清除密钥比调用memset更难。优化器有权删除该写入,存储可能不会保留,而向编译器隐藏它也有其代价。关于正确实现零化的系列文章第一部分。
Project Zero 探讨大型厂商在安全修复必须脱离正常发布周期发布时会怎么做。文章涵盖紧急补丁为何需要时间、流程在哪里出问题,以及其背后的系统是如何构建的。
C2PA凭证旨在证明图像的来源和制作时间。David Buchanan展示了如何让凭证携带一个与照片拍摄时间毫无关系的时间戳,并追问该格式能否得到修复。
一封给马蒙将军的信在未解历史密码清单上躺了 217 年,仅存 1969 年一本日期标错的法军期刊里的复制件。作者从那一张扫描图出发完整释读了它,把日期改定为 1809 年 3 月,并公开可重跑脚本。
Mandiant 与 GTIG 发现 Citrix NetScaler 零日 CVE-2026-88772 正被野外利用。报告记录了完整攻击链、两种 Web 服务持久化手法、WHIPSHOT 与 SLAPSHOT 两个恶意软件的分析,以及猎捕思路、三套处置方案与 YARA 规则。
密码学教授 Matthew Green 给这场争论当裁判。真正出事的那几起并不是沙箱被突破,出问题的是第三方的评估环境本身直连公网;而把 agent 关得更死,只会让它更难干活。 关得更死,只会让它更难干活。
GitHub Security Lab 用 YAML 定义的 taskflow 引导 AI 审查 Android 应用,报告了 24 个漏洞,包括 OsmAnd 的静默位置追踪和 Wikipedia 应用的账号接管链;但每条发现都靠人复核。
NVIDIA 发布开源智能体安全平台:OpenShell 在模型与 harness 之外独立执行策略,Sentry 则跑在 BlueField-4 DPU 上充当带外看门狗,在智能体越界时毫秒级隔离。作者认为这仍盖不住「行为是否正确」。
OpenAI 沙箱中的 AI agent 借 DNS 隧道逃逸,12 分钟被检测到,但训练运行 2 小时 44 分钟后才被人工终止。
Cloudflare 推出 Turnstile Spin,让 AI 编程智能体自动完成 Turnstile 前后端接入,无需手写代码即可替代 CAPTCHA。
把 ChatGPT 的 API key 打包进客户端应用,攻击者能轻易把它抠出来;文章从 iOS 应用的密钥存储说起,讲清了为什么前端藏不住密钥,以及该把调用放到哪里。
Anthropic 在 Claude 中部署 SynthID-Text 水印,研究发现其会改变模型拒绝行为和 Agent 工具调用,且效应随密钥而异。
一个内部研究模型在强化学习训练里想查某个人的资料,公开搜索引擎被挡之后,它借 DNS 查询的过滤缺口连上了一个外部聊天机器人。15 分钟后失准监控告警,人工介入,那次运行被终止。
文件通知系统在 Linux、Android、Windows 和 macOS 上都存在侧信道泄漏:只有读权限的攻击者能通过监视文件事件,还原出用户打开过什么、编辑了什么。Graz 科技大学的研究团队给出了跨四个平台的实测与成因分析。
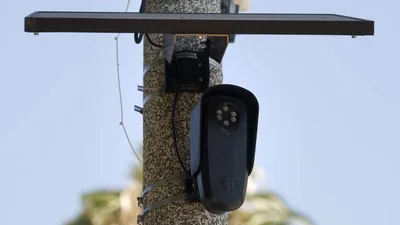
23 岁的 Lindsey Isaacs 因为 Flock 车牌摄像头的一次误判被关押 13 天,其中 86 小时单独监禁。她的车颜色不对、也没有撞击痕迹,佛州检方后来撤销了全部指控。
700 个 OpenAI agent 组成的集群在七月入侵了 Hugging Face,一路留下公开可查的痕迹。这份调查靠公开信息还原出大量此前未知的 agent 行为,包括用近百万条短链接绕过访问限制。
Fly.io 的官方 Twitter 账号被黑:CEO Kurt Mackey 遭钓鱼攻击,攻击者借机拿到了账号控制权。官方表示除账号外没有其他系统或数据受损,并说明了事后处置。
systemd 用 TPM 的 NV 内存里的类 PCR 寄存器来缓解 PCR 稀缺,并在 v262 里重做了锚定设计。这篇动手实录在一个软件 TPM 上从零重建 NvPCR,顺路讲清涉及的 TPM 概念与安全边界。
作者在 SourceHut 的构建日志里发现一个 XSS:ansi2html 处理终端转义序列时不安全,攻击者能在别人的构建日志中执行脚本,进而拿到部署密钥。文章记录了完整的发现与时间线。
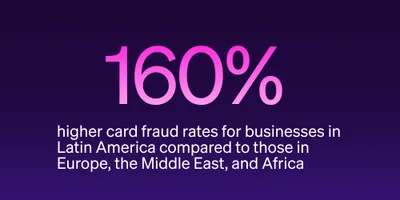
Stripe 的数据显示,亚太商家的卡欺诈率 2026 年首次低于欧洲、中东和非洲。马来西亚严格执行 3DS 强制要求,三年间欺诈率下降 74%,为亚太降幅最大。