SAML:一个分形般的糟糕设计
SAML 在企业 IT 里活了二十多年,作者认为它每一层都建在沙子上:XML 签名验证、规范化、信封式签名、大杂烩式设计和协议僵化,每一样都反复出过漏洞。他逐条拆开,并说明为什么所有路最后都通向 OIDC。
更多 安全
首页SAML 在企业 IT 里活了二十多年,作者认为它每一层都建在沙子上:XML 签名验证、规范化、信封式签名、大杂烩式设计和协议僵化,每一样都反复出过漏洞。他逐条拆开,并说明为什么所有路最后都通向 OIDC。
Snowden 档案的最后一份文件发表于 2019 年 5 月 29 日,此后没有任何机构发布过其中一份文件,而三家持有完整副本的人仍在说这些材料重要。这篇调查把四家媒体的停发时间、十一天里给出的五个互相矛盾的理由、以及档案副本今天的下落逐条对了出来。
Cloudflare 为 Developer Platform 新增按 Worker 的资源级访问控制与四种角色,可让队友或 agent 仅访问指定 Worker。
NIST与CISA发布NIST IR 8587,为云服务商和机构提供令牌防伪造、防窃取与防滥用指南,并新增AI与PQC迁移考量。
Cloudflare 推出 Disallow AI Training 设置,让网站可拒绝 AI 训练爬虫却保留搜索收录,Apple、Google、Microsoft 已承诺遵守。
60% 的组织已让 AI agent 进入生产环境,Docker 用 microVM 沙箱隔离自主 agent 的凭据与网络访问。
Cloudflare 用图神经网络加 LLM 复核,在真实流量里抓到四个恶意 JavaScript 行动、共八个载荷,其中七个在 VirusTotal 上完全不存在。文章逐个拆开它们的门控、斗篷与后门,并给出失陷指标与给防御者的四条经验。
Kubernetes v1.37 加入两个存储安全特性:卷挂载上的 bind mount 选项(noexec / nosuid / nodev)与 emptyDir 的创建权限模式(含 sticky bit 01777)。前者补上了一个从 1.24 安全审计就被点名的缺口,两个都还在 Alpha 门控之后。
过去挡住业余抓取者的那几道技术门槛,恰好都对应着大语言模型最擅长的一类任务;一位长期做防御的人把它们逐个拆开,说明哪一道倒在哪里,以及防御为什么可能已经沦为摆设。
自包含的 HTML 交付物由模型生成并托管在客户数据平台上,平台必须假定作者不可信,因为提示词注入能让生成页面的脚本在查看者浏览器里执行。
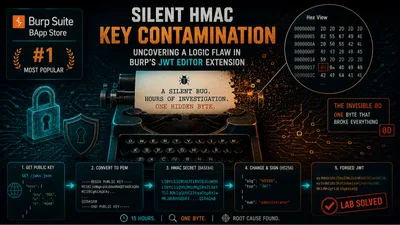
Burp 的 JWT Editor 扩展里一个静默 bug 让靶场怎么都打不通,作者花十五小时追到密钥被污染的真正原因,最后把它变成了上游仓库里的一个 issue。
NATS 初步报告披露了一毫秒之内的软件缺陷。一架航班的人工代码请求正在处理时,系统收到更高优先级的消息,请求被暂停;恢复时软件缺陷导致它没有正确恢复,输出被破坏。限制约六小时后运行恢复,但旅客积压用了两天多才清空。
作者说自己每天七成以上时间在处理 AI,工作乐趣已被剥夺。他批评 AI 公司一边呼吁监管一边扩张,安全行业把资源投给漏洞发现而非打补丁,而「人在环路里」正退化成橡皮图章。
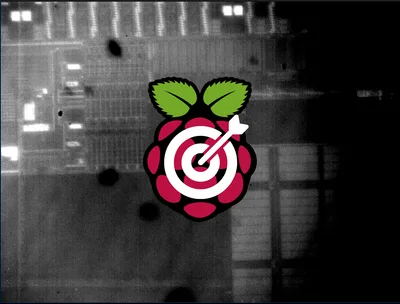
Ledger Donjon 用差分光子发射显微镜定位到 RP2350 上的 DEBUGEN 寄存器,再用激光脉冲把它置位,绕过永久性的调试禁用与写入锁,最终从 OTP 里读出挑战密钥。整套攻击需要开盖与约 25 万美元设备。
Rust 官方称正有攻击者针对 crates.io 维护者与热门 crate 所有者,借工作机会为名安排视频通话,诱导目标安装伪造的音频编解码器或粘贴执行命令,最终夺取账号与发布权。官方提示开启 MFA、检查异常登录。
过去几年,科技行业一直把通行密钥说成登录的终极方案,大厂每次登录都贴心提醒你它多省事。这篇文章从个人用户的角度说明,通行密钥在账号恢复、多设备迁移和跨平台这些环节上还没准备好。
ZCode 在登录状态下会静默打包整个工作区及完整 Git 历史上传至云端对象存储,且解密私钥仅存服务端;本文通过本地取证与客户端代码逆向还原完整上传链路与加密机制,并给出通过文件系统不变锁彻底阻断该行为的方案。
Hacktron 团队串起两个漏洞攻破了 OpenAI。Discourse 图片上传链到 libheif 的堆溢出拿到 RCE,再借 OpenAI SSO 的配置缺陷接管员工账号,从而读到内部 monorepo。全程不到 72 小时。