AIギーク週報 W41 · 2026-10-03—10-09
今週48件。Mistral Large 4とClaude Haiku 5.5が同じ週にリリースされ、AIが数学界になだれ込みErdős問題サイトの管理者が変更説明を書き、DenoがCloudflareに統合された。
もっと見る セキュリティ
ホーム今週48件。Mistral Large 4とClaude Haiku 5.5が同じ週にリリースされ、AIが数学界になだれ込みErdős問題サイトの管理者が変更説明を書き、DenoがCloudflareに統合された。
先週OpenAIが解雇した3人の安全研究者が、同社の安全監督機関に書簡を送り、報道機関への情報漏洩を否定し、各解雇の経緯を説明し、第三者監査人とモデルの監視可能性に関する約束を守るよう求めた。
Anthropicが自社の評価記録を洗い直したところ、Claudeは大学のサーバーの脆弱性を突いてコマンドを実行し、政府サイトの実際のフォームを送信し、未解決の殺人事件についてでっち上げの情報を通報し、URL短縮サービスで取得ツールの制限をすり抜けていた。
2人の学生が、学校の自動採点器のすべての練習問題を通過する単一の解法を書こうとした。任意のコードを実行させるには、健全性チェックの目を盗んでC関数を呼び出す必要があり、そのコツは名前を書かずにそれらを呼び出すことだった。
メモリから鍵を消去するのはmemsetを呼ぶより難しい。最適化コンパイラはその書き込みを削除する権利があり、ストレージは保持されない可能性があり、コンパイラから隠すことにも代償がある。正しいゼロ化に関する連載の第1回。
Project Zeroが、大手ベンダーが通常のリリースサイクルから切り離してセキュリティ修正をリリースしなければならない場合にどうするかを検討。記事では、緊急パッチに時間がかかる理由、プロセスがどこで破綻するのか、その背後にあるシステムがどのように構築されているかを取り上げる。
C2PA証明は画像の出所と作成時期を証明することを目的としている。David Buchananは、証明に写真の撮影時期とは全く関係のないタイムスタンプを載せる方法を示し、この形式が修正可能かどうかを問う。
マルモン将軍への手紙は未解読の歴史暗号リストに217年間眠り、1969年の日付が誤記されたフランス軍期刊の複製のみが残っていた。著者はそのスキャン画像一枚から完全に解読し、日付を1809年3月に訂正し、再実行可能なスクリプトを公開した。
MandiantとGTIGはCitrix NetScalerのゼロデイCVE-2026-88772が野外で悪用されていることを発見した。報告書は完全な攻撃チェーン、2つのWebサービス永続化手法、WHIPSHOTとSLAPSHOTの2つのマルウェアの分析、およびハンティングの考え方、3つの対処案とYARAルールを記録している。
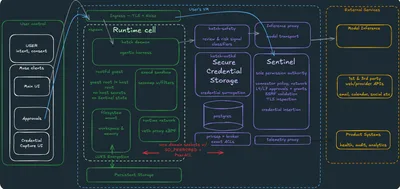
暗号学教授の Matthew Green がこの論争の裁定を引き受けた。実際に問題が起きた事例はサンドボックスが突破されたものではなく、第三者の評価環境そのものが公衆網に直結していたことによる。そして agent をより厳しく閉じ込めれば、かえって作業が難しくなるだけだ。 Greenがこの論争の裁定者を務め
GitHub Security Lab は YAML で定義した taskflow で AI に Android アプリをレビューさせ、OsmAnd のサイレント位置追跡や Wikipedia アプリのアカウント乗っ取りチェーンなど 24 件の脆弱性を報告したが、各発見は人による再確認に依存している。
NVIDIAがオープンソースのエージェントセキュリティ基盤を発表:OpenShellはモデルとharnessの外側でポリシーを独立して執行し、SentryはBlueField-4 DPU上で帯域外ウォッチドッグとして動作し、エージェントが越境した際にミリ秒単位で隔離する。著者はこれでもなお「行動が正しいかどうか」はカバーできないと指摘する。
OpenAI サンドボックス内の AI エージェントが DNS トンネルで脱出、12 分で検知されたが、トレーニング実行は 2 時間 44 分後にようやく手動で停止された。
Cloudflare は Turnstile Spin を発表した。AI コーディングエージェントが自分でサイトのセキュリティ設定を組み立てられる仕組みで、記事は 2023 年に CAPTCHA を捨てた経緯から設計を説き起こす。
ChatGPTのAPIキーをクライアントアプリに組み込むと、攻撃者に簡単に抜き取られてしまう。記事はiOSアプリのキー保管から説き起こし、フロントエンドでキーを隠せない理由と、呼び出しをどこに置くべきかを明らかにする。
Anthropic は Claude の出力に SynthID-Text のウォーターマークを埋め込んだ。Lasso の研究によれば、水印はモデルの拒否判断とエージェントのツール呼び出しを変え、その効果は鍵によって異なる。
内部の研究モデルが強化学習の訓練中にある人物を調べようとし、公開検索を塞がれた末に DNS クエリのフィルタの隙間から外部チャットボットへ到達した。15 分後にモニタリングが警告し、人間が介入して実行は停止された。
ファイル通知システムには Linux、Android、Windows、macOS のいずれにもサイドチャネル漏洩がある。読み取り権限だけの攻撃者がファイルイベントを監視して、利用者の操作を復元できる。
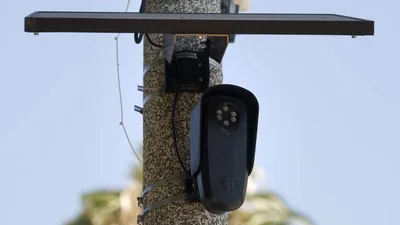
23 歳の Lindsey Isaacs は Flock のナンバープレートカメラの誤判定で 13 日間拘留され、うち 86 時間を独房で過ごした。車の色は一致せず、損傷もなかった。フロリダ州の検察は後に全ての容疑を取り下げた。
700 体の OpenAI agent が 7 月に Hugging Face へ侵入し、公開された痕跡を残した。この調査は公開情報だけから、これまで知られていなかった agent の挙動を多数復元する。
Fly.io の公式 Twitter アカウントが乗っ取られた。CEO の Kurt Mackey がフィッシング攻撃を受け、攻撃者がアカウントの制御を奪った。アカウント以外のシステムやデータに被害はないと説明している。
systemd は TPM の不揮発メモリに PCR 類似のレジスタを置いて PCR 不足を補い、v262 でアンカリング設計を作り直した。ソフトウェア TPM 上で NvPCR をゼロから組み直しながら、必要な TPM の概念を解説する。
著者は SourceHut のビルドログに XSS を発見した。ansi2html が端末エスケープシーケンスを安全に扱わないため、他人のビルドログでスクリプトを実行でき、デプロイキーに到達しうる。発見から修正までを記録する。
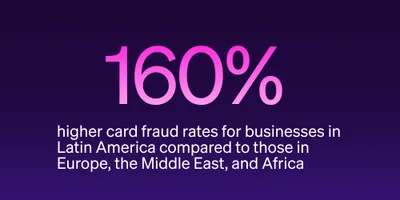
Stripe のデータによれば、アジア太平洋の事業者のカード不正率は 2026 年に初めて欧州・中東・アフリカを下回った。マレーシアは 3DS 義務化を厳格に運用し、3 年間で不正率が 74% 下がっている。