SAML:フラクタルのように悪い設計
SAML は企業 IT で20年以上使われてきたが、著者によればその土台は砂の上にある。XML 署名の検証、正規化、エンベロープ署名、なんでも詰め込み設計、そして硬直化。どれも繰り返し脆弱性を生んできた。
もっと見る セキュリティ
ホームSAML は企業 IT で20年以上使われてきたが、著者によればその土台は砂の上にある。XML 署名の検証、正規化、エンベロープ署名、なんでも詰め込み設計、そして硬直化。どれも繰り返し脆弱性を生んできた。
スノーデン文書の最後の公開は2019年5月29日で、その後どの機関も文書を公表しておらず、完全な複製を保有する3者は今もなお重要だと主張している。本調査は4社の公開停止時期、11日間で示された5つの矛盾する理由、そして文書の複製が今日どこにあるのかを一つずつ突き合わせた。
Cloudflare は Developer Platform に Worker 単位のリソースレベルアクセス制御と 4 つのロールを追加し、チームメイトや agent が指定した Worker のみにアクセスできるようにします。
NISTとCISAがNIST IR 8587を公開、クラウドサービス事業者と組織向けにトークンの偽造・窃取・悪用防止ガイドラインを提供し、AIとPQC移行の考慮事項を追加。
CloudflareがAIトレーニングを拒否する設定を導入、AI学習クローラーを拒否しつつ検索インデックスは維持、Apple、Google、Microsoftが遵守を約束。
60% の組織が AI エージェントを本番環境に導入済みで、Docker は microVM サンドボックスで自律エージェントの認証情報とネットワークアクセスを分離しています。
Cloudflare、グラフニューラルネットワークと LLM の再確認により、実トラフィックで 4 件の悪意ある JavaScript キャンペーン、計 8 個のペイロードを検知。うち 7 個は VirusTotal に全く存在しなかった。記事はそれぞれのゲート、クローキング、バックドアを個別に解剖し、侵害指標と防御者向けの 4 つの教訓を示す。
Kubernetes v1.37 で2つのストレージセキュリティ機能が追加:ボリュームマウント上の bind mount オプション(noexec / nosuid / nodev)と emptyDir の作成権限モード(sticky bit 01777 を含む)。前者は 1.24 のセキュリティ監査で指摘されていたギャップを埋めるもので、どちらもまだ Alpha ゲートの背後にある。
かつて素人スクレイパーを阻んでいた技術的障壁は、たまたま大規模言語モデルが最も得意とする種類のタスクにそれぞれ対応している。長年防御に携わってきた人物がそれらを一つずつ分解し、どの壁がどこで崩れたのか、そして防御がなぜ形骸化している可能性があるのかを説明する。
自己完結型のHTML成果物はモデルによって生成され、顧客データプラットフォーム上でホストされるため、プラットフォームは作者を信頼できないものと見なさなければならない。なぜなら、プロンプトインジェクションによって生成ページのスクリプトが閲覧者のブラウザで実行される可能性があるからである。
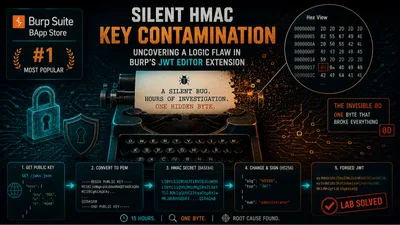
BurpのJWT Editor拡張機能のサイレントバグでラボがどうしても突破できず、著者は15時間かけて鍵が汚染された真の原因を突き止め、最終的にそれを上流リポジトリのissueにした。
NATS の予備報告書によれば、手動の機体コード要求の処理中により優先度の高いメッセージを受けて要求が一時停止し、再開時にソフトウェア欠陥で正しく復帰できず出力が破壊された。制限は約 6 時間、旅客の滞留解消には 2 日以上かかった。
著者は毎日の 7 割以上を AI 対応に費やし、仕事の楽しみを失ったと書く。規制を求める一方で拡大を続ける AI 企業、脆弱性の発見に資源を投じるセキュリティ業界、「ループに入った人間」のゴム印化を批判する。
差分光子放出顕微鏡はデバッグ有効化レジスタの活動を特定し、SWDの前にレーザー探索範囲を絞り込んだ
Rust 公式が、crates.io のメンテナーや人気 crate の所有者を狙った攻撃があると警告した。仕事の話を口実にビデオ通話へ誘い、コマンドの貼り付けを促して端末とアカウントを奪い、マルウェアを公開させようとする手口だ。MFA の確認と不審なログインの点検を呼びかけている。
ここ数年、テック業界はパスキーをログインの最終解として持ち上げてきた。大手各社はログインのたびに、いかに楽かを「親切に」知らせてくる。この記事は個人ユーザーの立場から、アカウント復旧や複数端末の移行、プラットフォームをまたぐ場面でパスキーがまだ整っていないことを示す。
ZCodeはログイン状態でワークスペース全体と完全なGit履歴を無言でパッケージ化してクラウドオブジェクトストレージへアップロードし、復号用秘密鍵はサーバー側にのみ保存される。本記事ではローカルフォレンジックとクライアントコードのリバースエンジニアリングにより完全なアップロード経路と暗号化機構を復元し、ファイルシステムの不変ロックによってこの行為を完全に阻止する方案を示す。
Hacktron のチームが 2 つの脆弱性を連鎖させて OpenAI を侵害した。Discourse の画像経由で libheif のヒープオーバーフローから RCE を取り、OpenAI SSO の設定ミスで従業員のアカウントを乗っ取り、社内 monorepo に到達した。発見から侵入まで 72 時間未満。