通过构建日志接管 SourceHut 账号(ansi2html.py 里的 XSS)
作者在 SourceHut 的构建日志里发现一个 XSS:ansi2html 处理终端转义序列时不安全,攻击者能在别人的构建日志中执行脚本,进而拿到部署密钥。文章记录了完整的发现与时间线。
更多 开源
首页作者在 SourceHut 的构建日志里发现一个 XSS:ansi2html 处理终端转义序列时不安全,攻击者能在别人的构建日志中执行脚本,进而拿到部署密钥。文章记录了完整的发现与时间线。
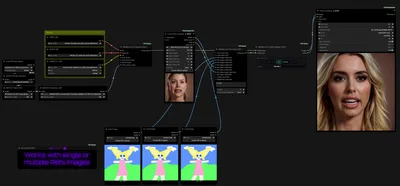
AIModels.fyi 作者写的实操指南:用 UntMods 的 FaceSwap_MiniMaxH3_REF2VA LoRA,在 MiniMax H3 的参考视频模型上做换脸,含节点配置与常见问题。
Meta 开源了用了九年的分配问题求解器 Rebalancer。它用表达式图把问题描述与求解算法分开,让 NP-hard 的资源分配问题可以直接用 Python 写出来。
Nathan Lambert 给美国国会议员的开放权重模型简报:中国自 2025 年 7 月起在 Hugging Face 下载量上反超,主要靠阿里的 Qwen;AAII 等能力基准上也领先。美国头部实验室越来越闭源。
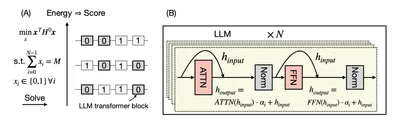
整块删掉 transformer block 最省事,挑哪些块却是多体问题。Multiverse Computing 把它写成二元优化,用 Ising 的低能态对应高分模型,Llama-3.3-70B 砍半深度仍保住 MMLU 76.9。
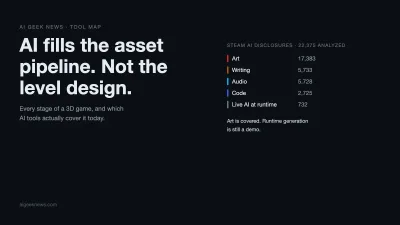
3D 游戏的 AI 工具已经铺满模型、贴图、绑定三段,按件计价,能直接拖进引擎试。关卡设计和引擎里的整合还没有能替人的工具,而免费档基本不能商用、AI 生成物在美国拿不到版权保护,这两个坑最后都落在开发者身上。
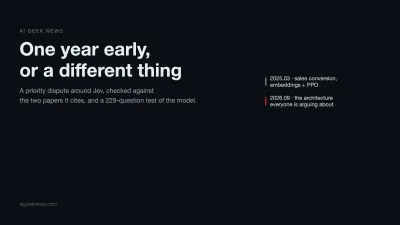
Nandakishor Mukkunnoth 说他在 2025 年 3 月就做出了 Jev 那套非自回归决策模型,为此写了一篇很长的 文章。我读了他引的两篇论文,也把他 2026 年的模型拿 229 道细粒度题跑了一遍,看到的和这个故事不太一样。
作者用演化稳定策略解释开源为何总是免费获胜,然后指出真正的钱早就流向了 JFrog、Snyk、Docker 这些卖「可靠供应」的厂商。他的提议只有一句:注册表应该向公司收费,并把其中固定一块按依赖树分给维护者。
Mistral已完成30亿欧元D轮融资,由三星电子领投,投后估值超过210亿欧元。这是欧洲科技公司有史以来规模最大的股权融资。
Mistral与Mozilla合作,以Mistral模型为Firefox智能窗口(测试版)提供支持,率先为法国和北美用户带来私密的多语言AI浏览体验。
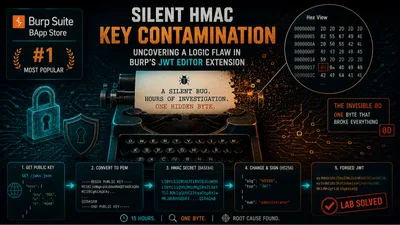
Burp 的 JWT Editor 扩展里一个静默 bug 让靶场怎么都打不通,作者花十五小时追到密钥被污染的真正原因,最后把它变成了上游仓库里的一个 issue。
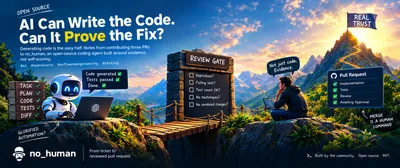
一个 AI 生成的改动要拿出什么证据,人类才有资格信它,作者借给 no_human 提的三个 PR 讲清了防篡改守卫、复现闸门和对抗性评审各自挡住哪一类失败。
作者主张,在计算机化的世界里开源软件是做科学的必要条件。可复现意味着可执行且可修改,而科学结果依赖软件,软件错了科学就错了。文末给出四条具体建议,包括分享代码、用 NixOS、别重复造工具、晋升计入软件贡献。
Servo 的兼职维护者 Josh Bowman-Matthews 回顾一年捐款资助的工作:提名 8 位新维护者、评审 1150 个 PR、起票 114 个面向新人的 issue(92% 已修),并推动 JS 引擎集成的大规模重写。
很久很久以前,强大的 matklad 写过一系列精彩文章,讲 Rust 工具链是如何运作的。那是一段美好的时光,可惜最后一篇 rust-analyzer 博客停留在 2023 年。
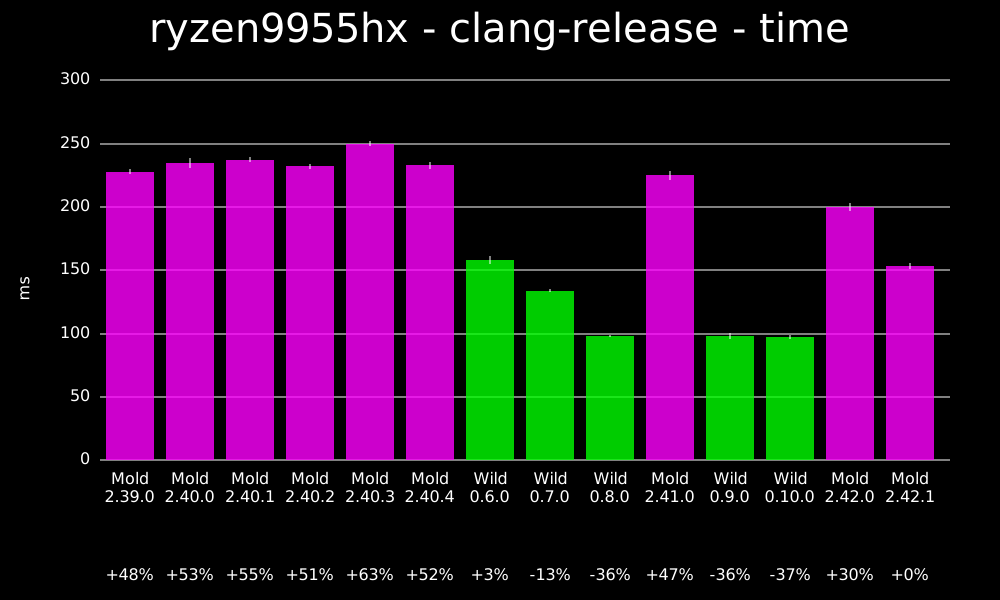
Mold 最近更新了他们的链接器基准测试,并首次将 Wild 纳入其中。这些基准测试显示,Wild 比 Mold 慢了不少,这与我们 8 月 4 日上次发布时 Wild 最新公布的基准测试结果相反。
Rust 官方称正有攻击者针对 crates.io 维护者与热门 crate 所有者,借工作机会为名安排视频通话,诱导目标安装伪造的音频编解码器或粘贴执行命令,最终夺取账号与发布权。官方提示开启 MFA、检查异常登录。
Hacktron 团队串起两个漏洞攻破了 OpenAI。Discourse 图片上传链到 libheif 的堆溢出拿到 RCE,再借 OpenAI SSO 的配置缺陷接管员工账号,从而读到内部 monorepo。全程不到 72 小时。