ビルドログ経由の SourceHut アカウント乗っ取り(ansi2html.py の XSS)
著者は SourceHut のビルドログに XSS を発見した。ansi2html が端末エスケープシーケンスを安全に扱わないため、他人のビルドログでスクリプトを実行でき、デプロイキーに到達しうる。発見から修正までを記録する。
もっと見る オープンソース
ホーム著者は SourceHut のビルドログに XSS を発見した。ansi2html が端末エスケープシーケンスを安全に扱わないため、他人のビルドログでスクリプトを実行でき、デプロイキーに到達しうる。発見から修正までを記録する。
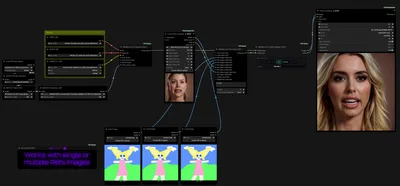
AIModels.fyi による実践ガイド。UntMods の FaceSwap_MiniMaxH3_REF2VA LoRA を使い、MiniMax H3 の参照動画モデルで顔を差し替える。ノード設定と FAQ 付き。
Meta が 9 年以上社内で使ってきた割り当て問題ソルバー Rebalancer をオープンソース化した。式グラフで問題の記述と解法を分離し、NP 困難なリソース割り当てを Python で書けるようにする。
Nathan Lambert が米国議会議員向けに行ったオープンウェイトモデルのブリーフィング。中国は2025年7月以降 Hugging Face のダウンロード数で逆転し、AAII でも先行。米国のトップラボは閉鎖的になり、地位が揺らぐ。
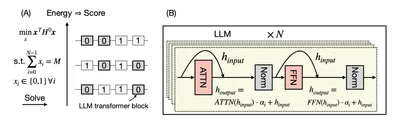
ブロックを丸ごと消すのが手軽な高速化だが、どれを消すかは多体問題になる。Multiverse Computing はこれを制約付き二値最適化に書き直し、Ising 模型の低エネルギー状態を高スコアのモデルに対応させた。
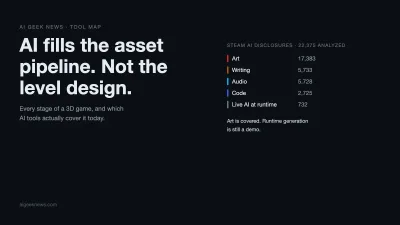
3DゲームのAIツールはモデル・テクスチャ・リギングの3段階をすでに網羅し、出来高制で価格設定され、エンジンに直接ドラッグして試せる。レベルデザインとエンジン内の統合はまだ人に代われるツールがなく、無料枠は基本的に商用利用不可で、AI生成物は米国で著作権保護が受けられないという2つの落とし穴は、最終的に開発者が負うことになる。
Nandakishor Mukkunnothは2025年3月にJevの非自己回帰意思決定モデルを作り、それについて長い記事を書いたと述べている。私は彼が引用した2本の論文を読み、彼の2026年のモデルを229問の細粒度問題で走らせたが、見えたものはこの話とは少し違っていた。
著者は進化的安定戦略でオープンソースがなぜ常に無料で勝つのかを説明し、その後、本当の金はとっくにJFrog、Snyk、Dockerといった「信頼できる供給」を売るベンダーに流れていると指摘する。彼の提案はただ一言:レジストリは企業から料金を徴収し、その一定部分を依存関係ツリーに沿ってメンテナーに分配すべきだ。
Mistralが30億ユーロのシリーズDラウンドの資金調達を完了、Samsung Electronicsが主導し、評価額は210億ユーロ超。欧州テック企業史上最大の株式調達。
MistralがMozillaと提携し、MistralモデルでFirefoxのスマートウィンドウ(ベータ版)を支え、フランスと北米のユーザーに先駆けてプライベートな多言語AIブラウジング体験を提供。
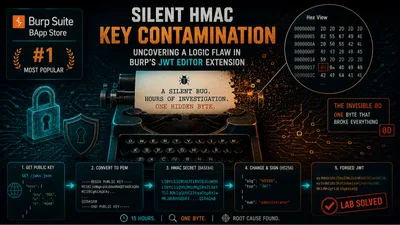
BurpのJWT Editor拡張機能のサイレントバグでラボがどうしても突破できず、著者は15時間かけて鍵が汚染された真の原因を突き止め、最終的にそれを上流リポジトリのissueにした。
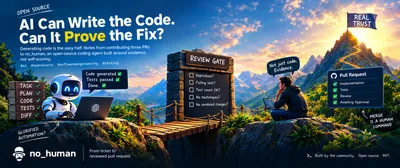
AI が生成した変更を人間が信頼するにはどんな証拠が必要か。著者は no_human に出した3つの PR を通じ、改ざん防止ガード、再現ゲート、敵対的レビューがそれぞれどの種類の失敗を防ぐかを明らかにした。
著者の主張はこうだ。コンピュータ化された世界で科学するには、オープンソースソフトウェアが必要条件である。再現可能とは実行可能かつ改変可能であることで、科学の結果はソフトウェアに依存し、ソフトウェアが誤れば科学も誤る。
Servo のパートタイムメンテナ Josh Bowman-Matthews が寄付に支えられた 1 年を振り返る。新メンテナ 8 名の推薦、1150 件の PR レビュー、新人向け issue 114 件の起票(92% 修正済み)など。
ずっと昔、強力なmatkladがRustツールチェーンの仕組みについて素晴らしい記事をいくつか書いた。良い時代だったが、最後のrust-analyzerブログは2023年で止まっている。
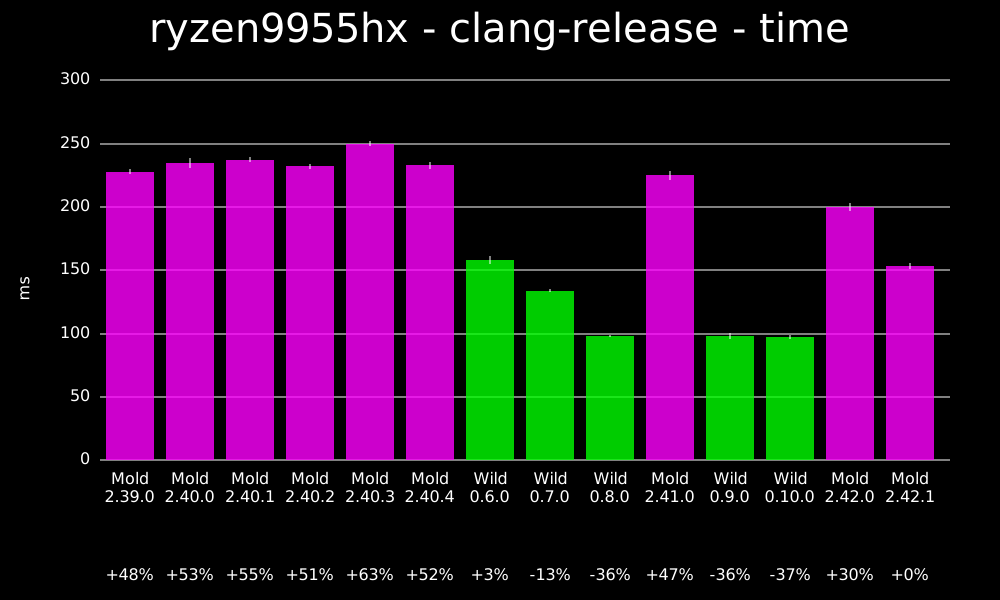
Moldが最近リンカベンチマークを更新し、初めてWildを対象に含めた。このベンチマークではWildはMoldよりかなり遅く、8月4日の前回リリース時にWildが最新で公表したベンチマーク結果とは逆である。
Rust 公式が、crates.io のメンテナーや人気 crate の所有者を狙った攻撃があると警告した。仕事の話を口実にビデオ通話へ誘い、コマンドの貼り付けを促して端末とアカウントを奪い、マルウェアを公開させようとする手口だ。MFA の確認と不審なログインの点検を呼びかけている。
Hacktron のチームが 2 つの脆弱性を連鎖させて OpenAI を侵害した。Discourse の画像経由で libheif のヒープオーバーフローから RCE を取り、OpenAI SSO の設定ミスで従業員のアカウントを乗っ取り、社内 monorepo に到達した。発見から侵入まで 72 時間未満。